Безопасность
Кто что может трогать — и кто трогал.
Доступ — и причина, по которой он есть.
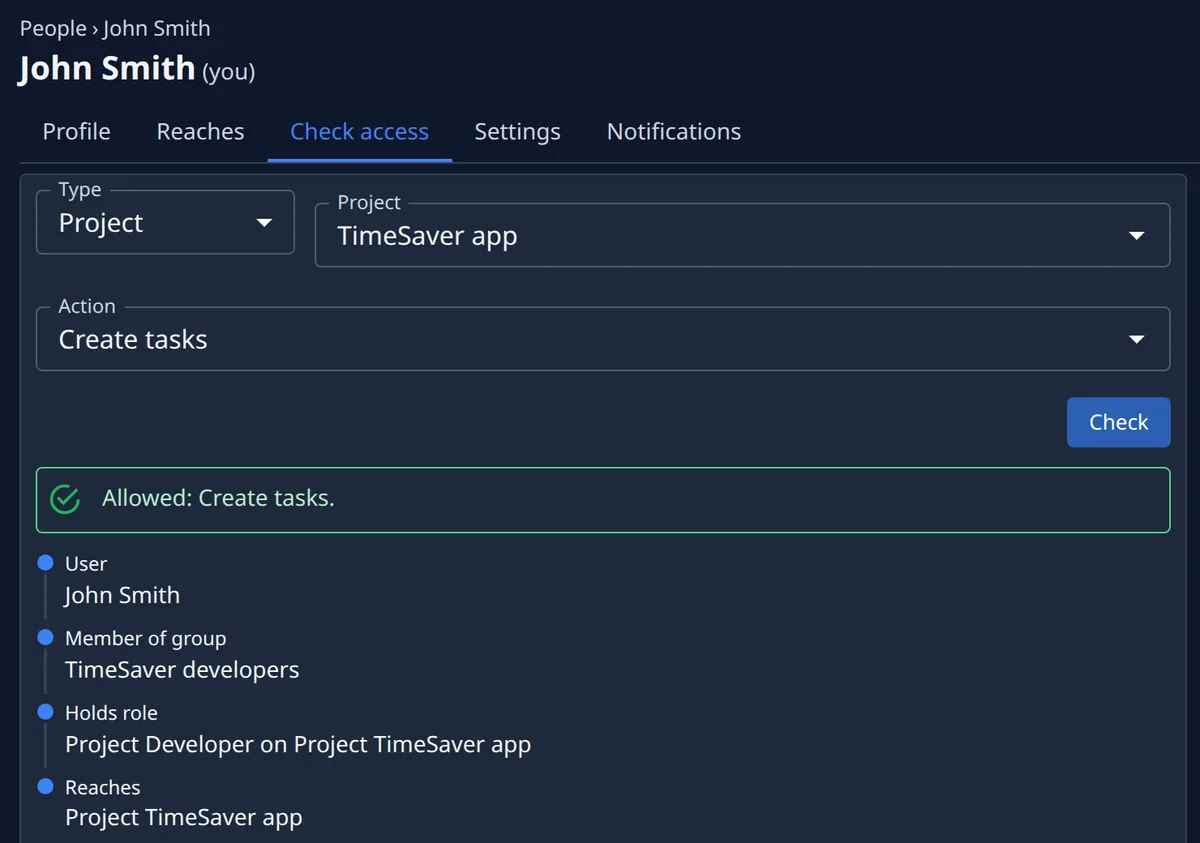
На странице каждого человека перечислено всё, к чему он имеет доступ, — организация и каждый проект — с ролью и с тем, выдана она напрямую или через группу. Проверка доступа задаёт один вопрос, например может ли он создавать задачи в проекте, и отвечает цепочкой, которая это решает, или называет недостающее звено.
- Все доступы человека на одной странице
- Любое действие проверяется вместе с цепочкой
- Если ответ «нет», названо недостающее звено
Роли — какие вы выдали, а не какие он попросил.
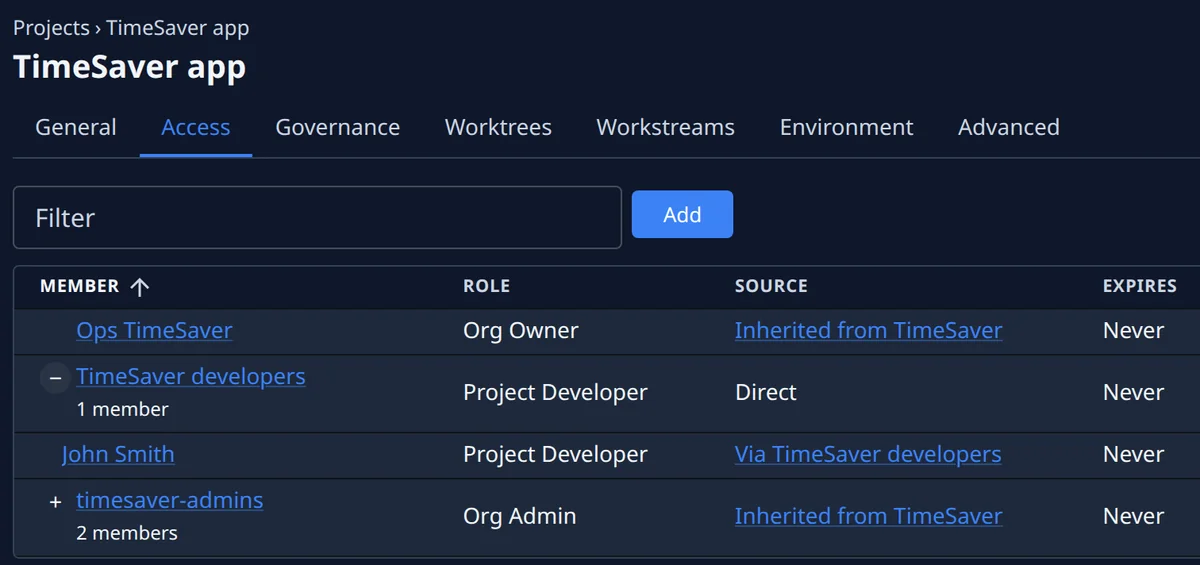
Пять ролей, от Project Viewer до Org Owner. Выдайте роль человеку или целой группе — на организацию или на проект, с датой окончания, если доступ временный. Участники входят через Google, GitHub или Microsoft либо через ваш Google Workspace или Microsoft Entra ID с обязательной MFA. Любой, кому отказали, может запросить доступ, а те, кто вправе его выдать, одобряют или отклоняют запрос из почты или из Slack. Каждая организация видит только своё.
- Пять ролей, от наблюдателя до владельца
- Единый вход с обязательной MFA
- Запросы доступа одобряются из почты или Slack
Секрет вводится раз — и хранится.
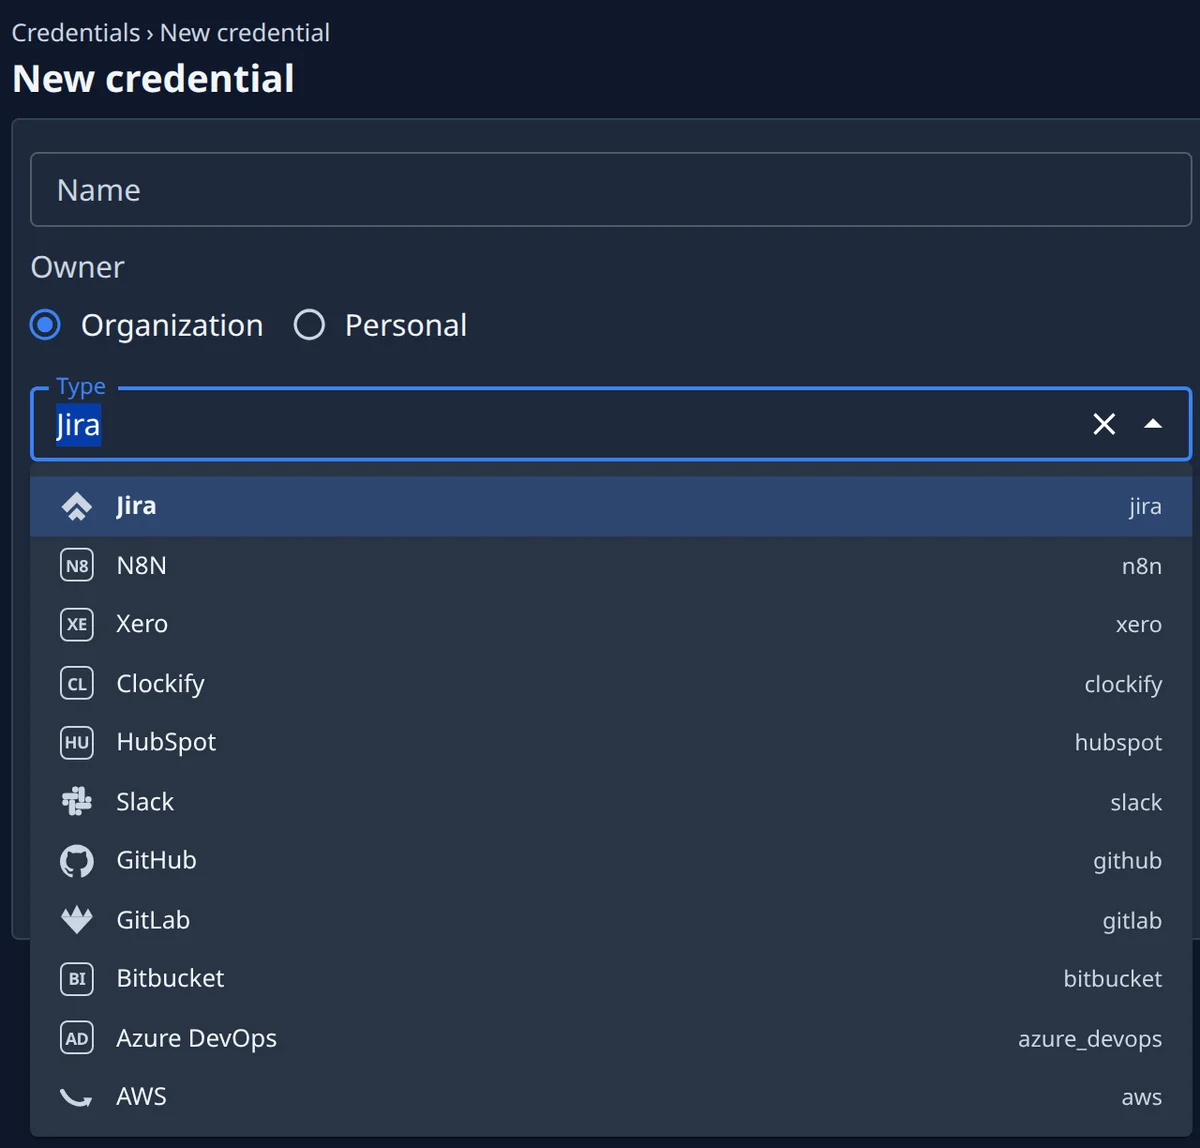
Секрет вводится один раз и больше никогда не показывается. Он шифруется AES-256-GCM ключом, который хранится вне базы данных, принадлежит одному человеку или организации и привязан к проектам, которые им пользуются. Задача получает каждый доступный ей секрет через брокер на своей машине, при каждом вызове; токены OAuth обновляются централизованно.
- AES-256-GCM при хранении, ключ — вне базы данных
- Личные или привязанные к проекту
- Выдаются при каждом вызове, OAuth обновляется централизованно
Кто, что и когда. С точностью до команды.
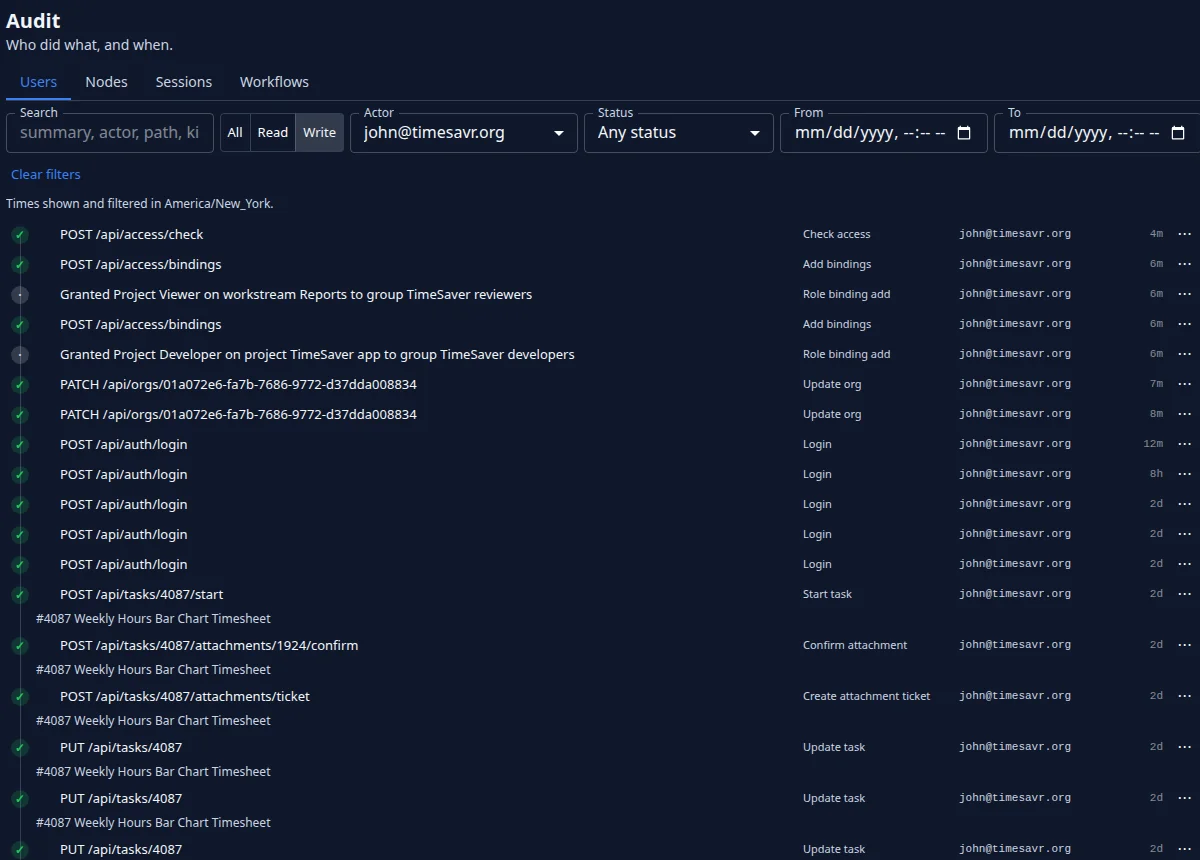
Каждая запись через API, смена статуса задачи и заметка фиксируется как событие: кто это сделал, что изменилось и когда. Каждая команда на машине пишется в журнал вместе с результатом, а все транскрипты сессий скачиваются одним архивом. Срок хранения задаёт оператор, и ни одному арендатору он не доступен.
- Событие на каждую запись и каждую смену статуса
- Журнал команд на каждой машине
- Транскрипты сессий, выгружаемые одним архивом
Безопасность
Где это работает и кто что видит.
Много организаций, одна плоскость управления, каждая — сама по себе.
Граница организации проходит через каждую таблицу, так что одна установка держит несколько арендаторов и каждый видит только своё.
- Узел принадлежит одной организации всю жизнь, а на общей машине узел каждой организации изолирован
- Задача запускается только на узле своей организации, где размещён её проект, и каждая роль остаётся внутри своей организации
- Сроки хранения — одна настройка на весь парк; ею владеет оператор, и арендаторам она недоступна
Машины выбираете вы. Аккаунты — ваши.
Агенты работают на машинах, которые выбираете вы: на ваших собственных, запущенных в вашем аккаунте AWS или на тех, что для вас держит Яша, — выделенных или общих. Ваш код уходит в ваши собственные репозитории — на GitHub, GitLab, Bitbucket или Azure DevOps — и к провайдеру моделей ваших агентов — Anthropic, OpenAI или Google — под вашей собственной учётной записью.
- Агенты работают под аккаунтами моделей, которые вы добавили сами
- Изменения ревьюятся и мёржатся в ваших собственных репозиториях
- Учётные данные выдаёт каждому запуску брокер на машине
- Своя копия кода у каждой задачи, много агентов сразу
Спросите то, о чём спросят ваши безопасники.
Зарегистрируйтесь и выберите тариф под вашу инфраструктуру и под то, кто даёт добро.