Sécurité
Qui peut toucher à quoi, et qui l’a fait.
Des accès, avec leur justification.
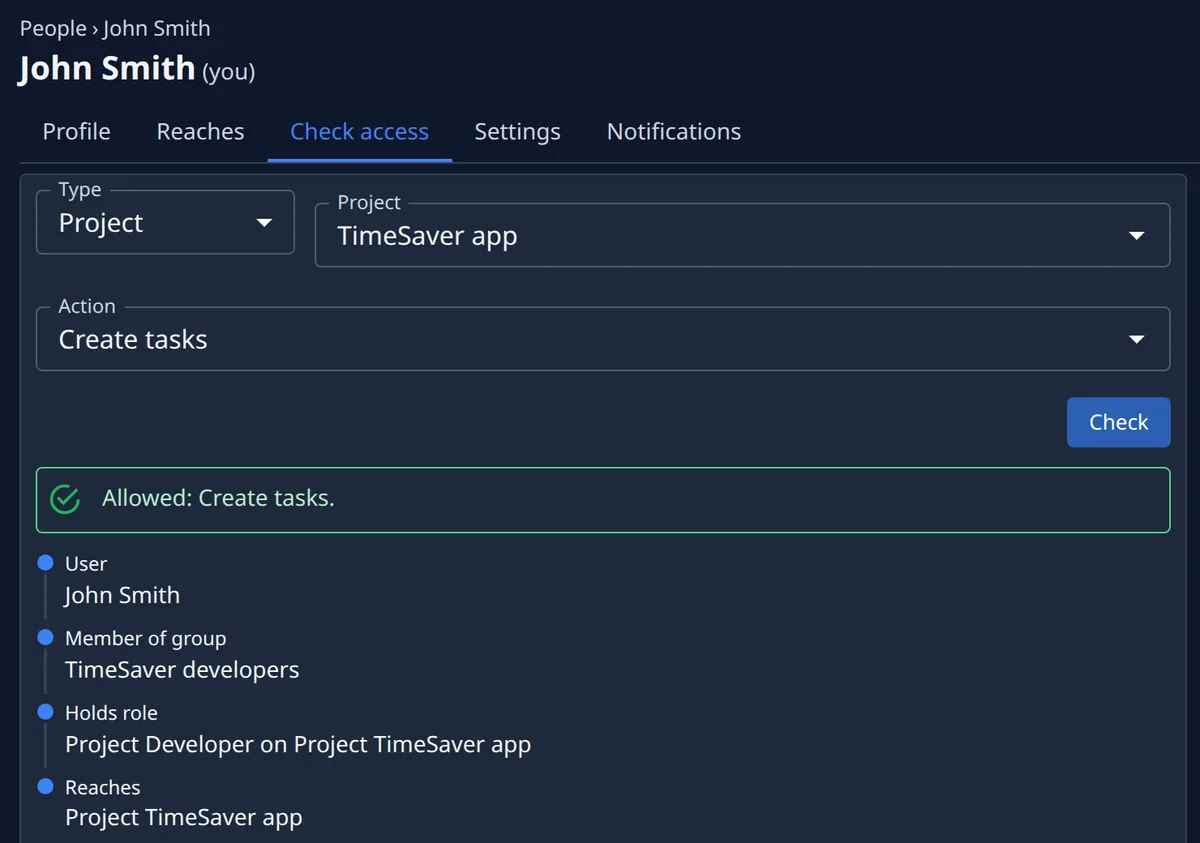
La page de chaque personne liste tout ce à quoi elle accède – l’organisation et chaque projet – avec le rôle qu’elle y détient, et s’il vient directement ou d’un groupe. Vérifier les accès pose une question, par exemple si elle peut créer des tâches sur un projet, et y répond avec la chaîne qui en décide, ou nomme le maillon manquant.
- Tout ce à quoi une personne accède, sur une page
- Toute action vérifiée, avec la chaîne qui la fonde
- Le maillon manquant nommé quand c’est non
Les rôles que vous accordez, pas ceux qu’il réclame.
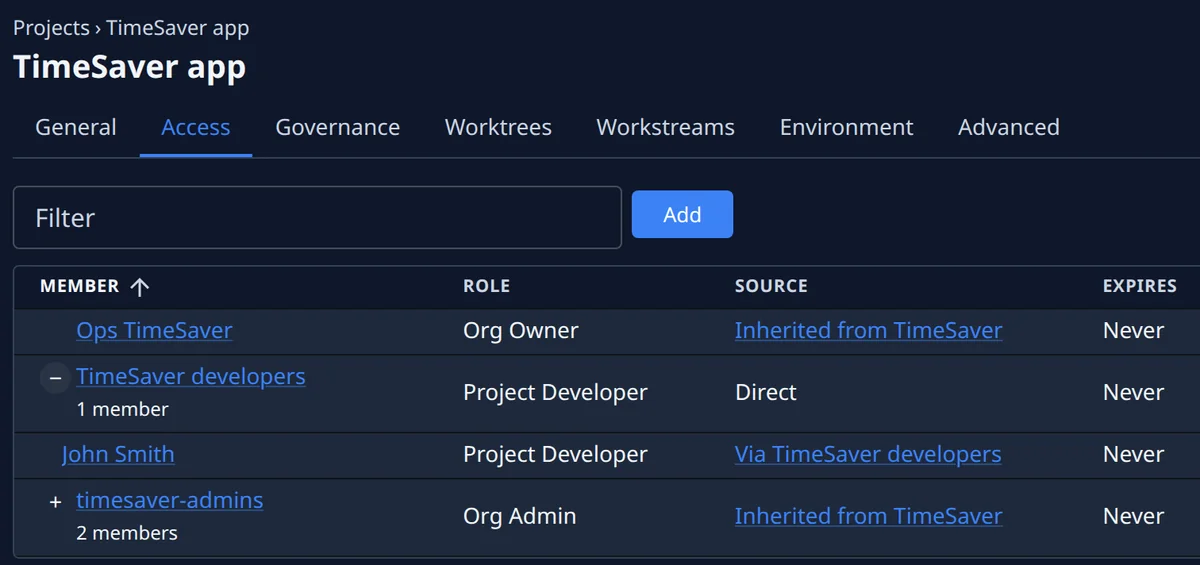
Cinq rôles, de Project Viewer à Org Owner. Attribuez-en un à une personne ou à tout un groupe – sur l’organisation ou sur un projet, avec une date de fin s’il est temporaire. Les membres se connectent avec Google, GitHub ou Microsoft, ou via votre Google Workspace ou Microsoft Entra ID avec MFA obligatoire. Toute personne refusée peut demander l’accès, et celles qui peuvent l’accorder approuvent ou refusent depuis leur boîte de réception ou depuis Slack. Chaque organisation ne voit que ce qui lui appartient.
- Cinq rôles, de lecteur à propriétaire
- Authentification unique, MFA obligatoire
- Demandes d’accès, approuvées depuis la boîte ou Slack
Des secrets saisis une fois, et gardés.
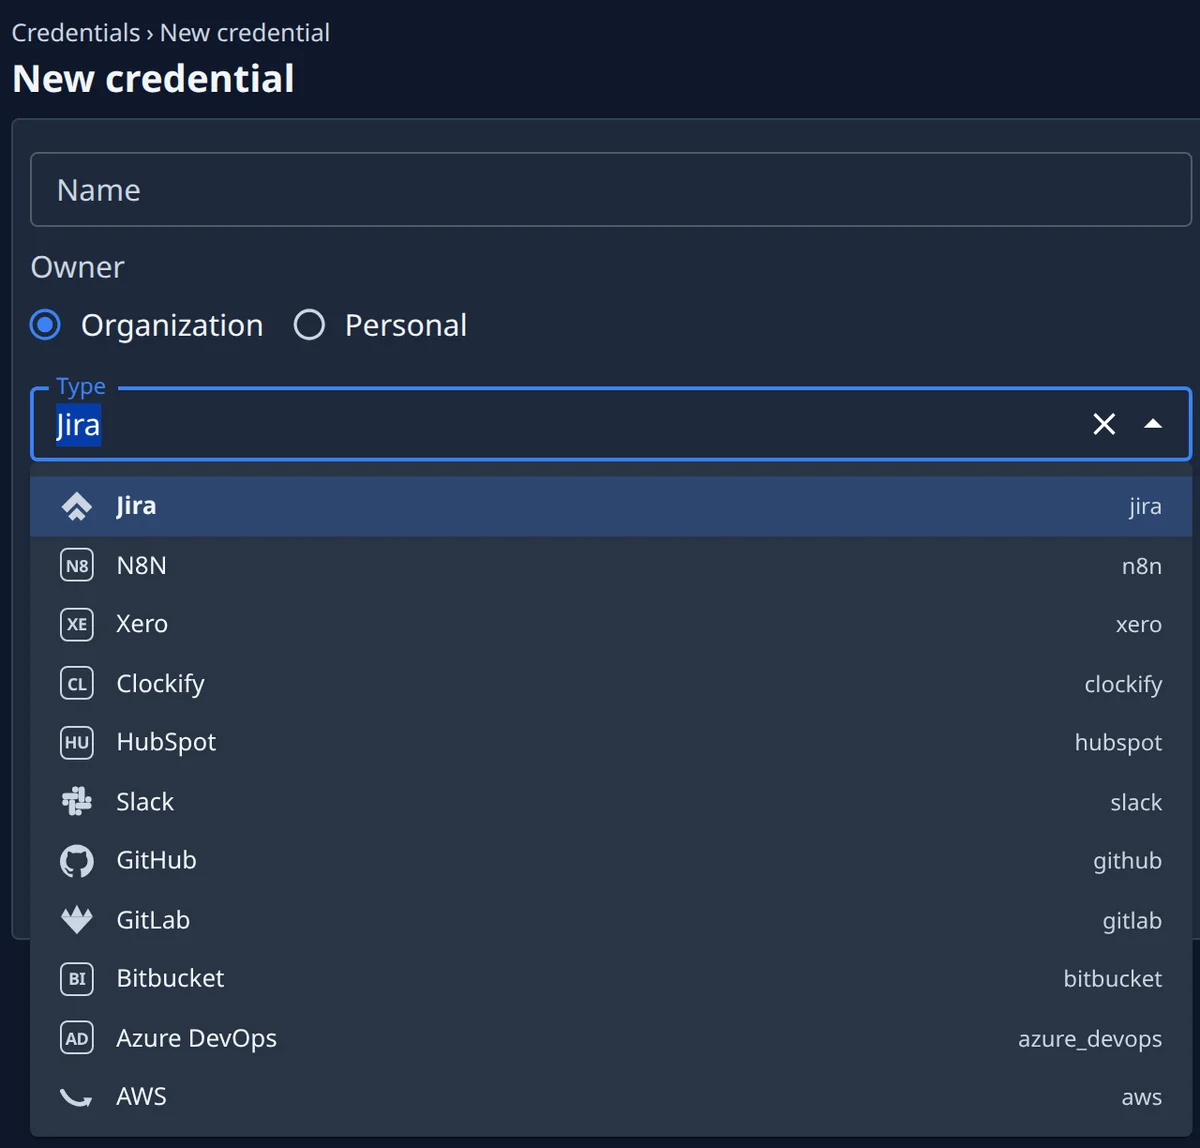
Un secret se saisit une fois et ne s’affiche plus jamais. Il est chiffré en AES-256-GCM avec une clé conservée hors de la base de données, appartient à une personne ou à l’organisation, et est rattaché aux projets qui s’en servent. Une tâche récupère chaque identifiant qu’elle peut utiliser via un broker sur sa machine, à chaque appel ; les tokens OAuth sont renouvelés de façon centralisée.
- AES-256-GCM au repos, la clé conservée hors de la base
- Personnel, ou rattaché à un projet
- Récupéré à chaque appel, OAuth renouvelé au centre
Qui a fait quoi, et quand. Jusqu’à la commande.
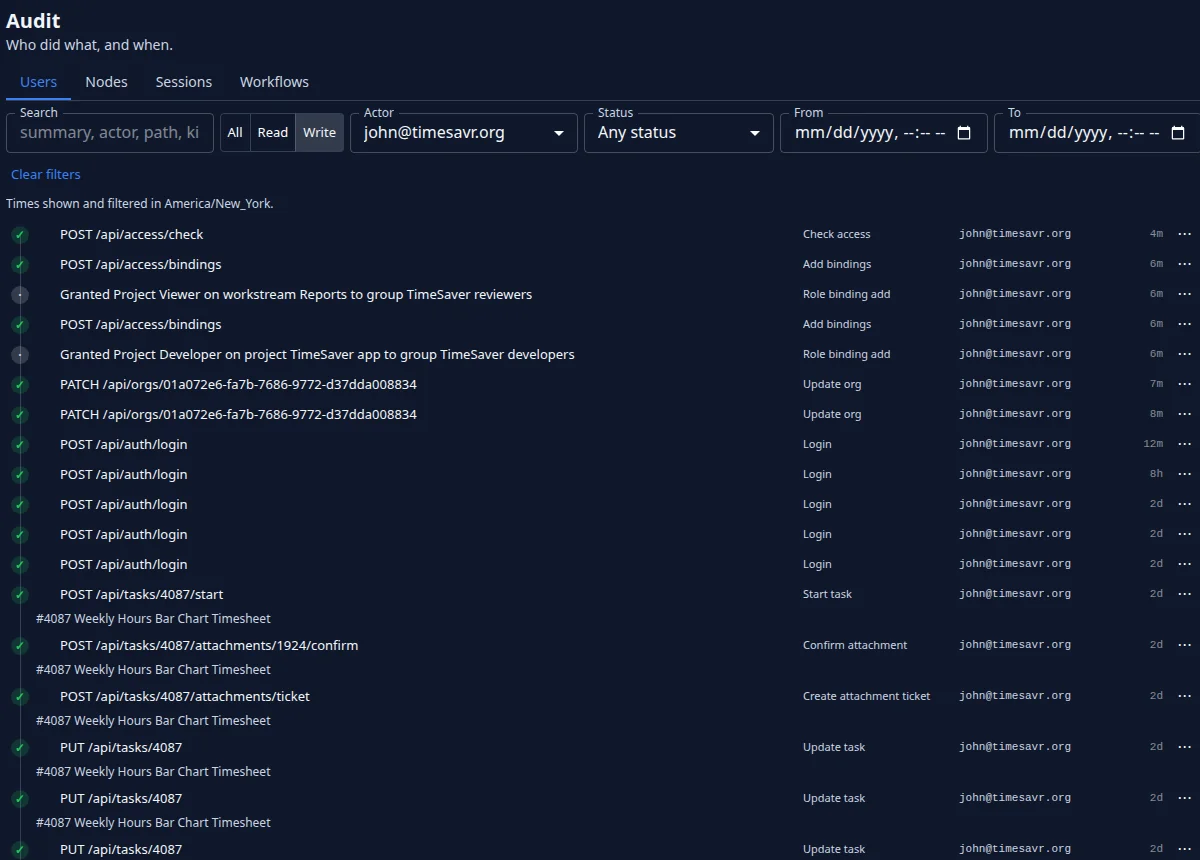
Chaque écriture d’API, transition de tâche et note est enregistrée comme un événement : qui l’a faite, ce qui a changé et quand. Chaque commande sur une machine est journalisée avec son résultat, et chaque transcription de session se télécharge sous forme d’une seule archive. La rétention est un réglage de l’opérateur, hors de portée de tout tenant.
- Un événement par écriture, par transition de tâche
- Un journal de commandes par machine
- Transcriptions de session, exportables en une archive
Sécurité
Où ça tourne, et qui voit quoi.
Plusieurs organisations, un plan de contrôle, chacune à l’écart.
Une frontière d’organisation traverse chaque table : un seul déploiement héberge plusieurs tenants, et chacun ne voit que les siens.
- Un nœud appartient à une seule organisation toute sa vie, et sur une machine partagée, le nœud de chaque organisation est tenu à l’écart
- Une tâche ne tourne que sur un nœud de sa propre organisation qui héberge son projet, et chaque rôle reste dans son organisation
- Les durées de rétention sont un réglage unique pour toute la flotte, tenu par l’opérateur, hors de portée des tenants
Les machines que vous choisissez. Les comptes à votre nom.
Les agents tournent sur les machines que vous choisissez : les vôtres, celles lancées dans votre compte AWS, ou celles que Jaah gère pour vous, dédiées ou partagées. Votre code va vers vos propres dépôts – sur GitHub, GitLab, Bitbucket ou Azure DevOps – et vers le fournisseur de modèles derrière vos agents – Anthropic, OpenAI ou Google – sous votre propre compte.
- Les agents tournent sous des comptes de modèles que vous ajoutez
- Changements revus et mergés dans vos propres dépôts
- Identifiants remis à chaque run par un broker sur la machine
- Une copie privée du code par tâche, plusieurs agents à la fois
Posez-nous les questions de votre revue de sécurité.
Inscrivez-vous et choisissez l’offre adaptée à votre parc et à qui valide.