Seguridad
Quién puede tocar qué, y quién lo tocó.
El acceso, con su porqué.
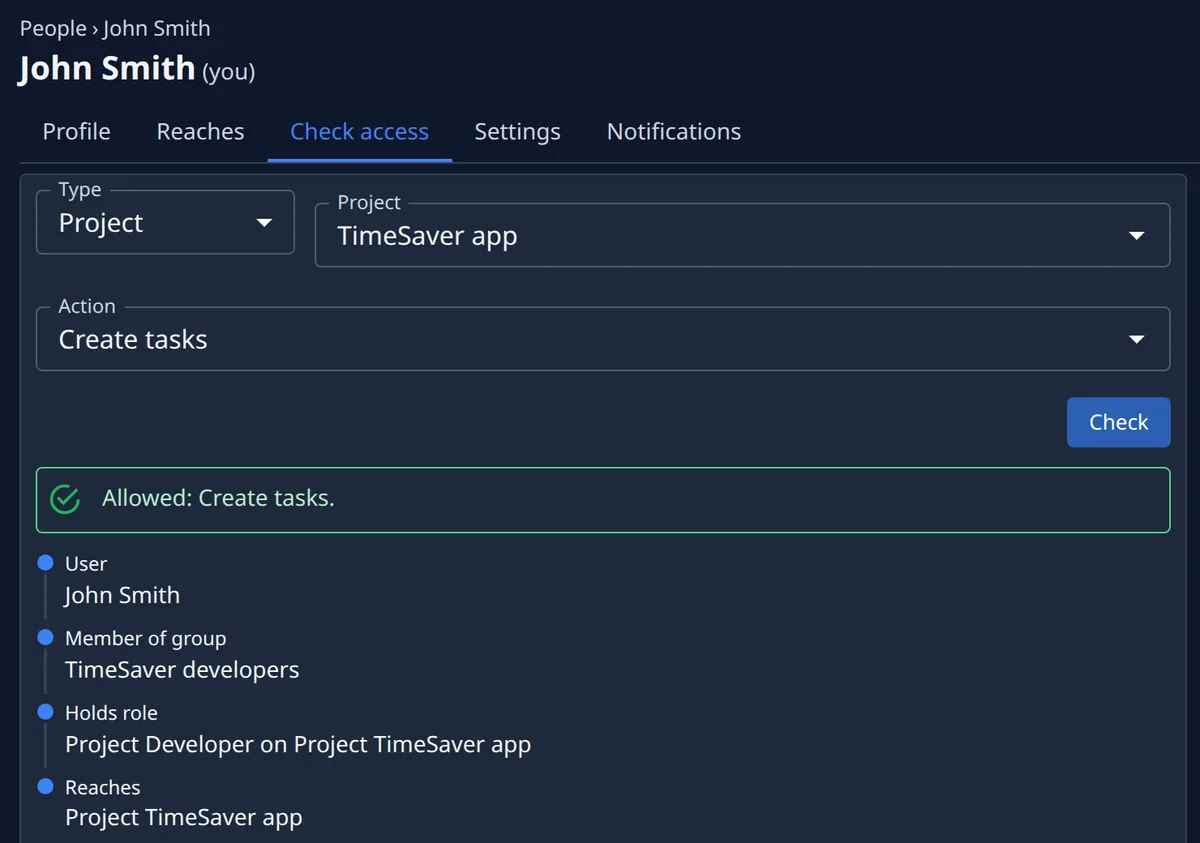
La página de cada persona enumera todo a lo que llega — la organización y cada proyecto — con el rol que tiene allí y si le viene directamente o a través de un grupo. Comprobar acceso plantea una pregunta, por ejemplo si puede crear tareas en un proyecto, y responde con la cadena que lo decide o señala el eslabón que falta.
- Todo a lo que llega una persona, en una página
- Cualquier acción comprobada, con la cadena que la respalda
- El eslabón que falta, señalado cuando la respuesta es no
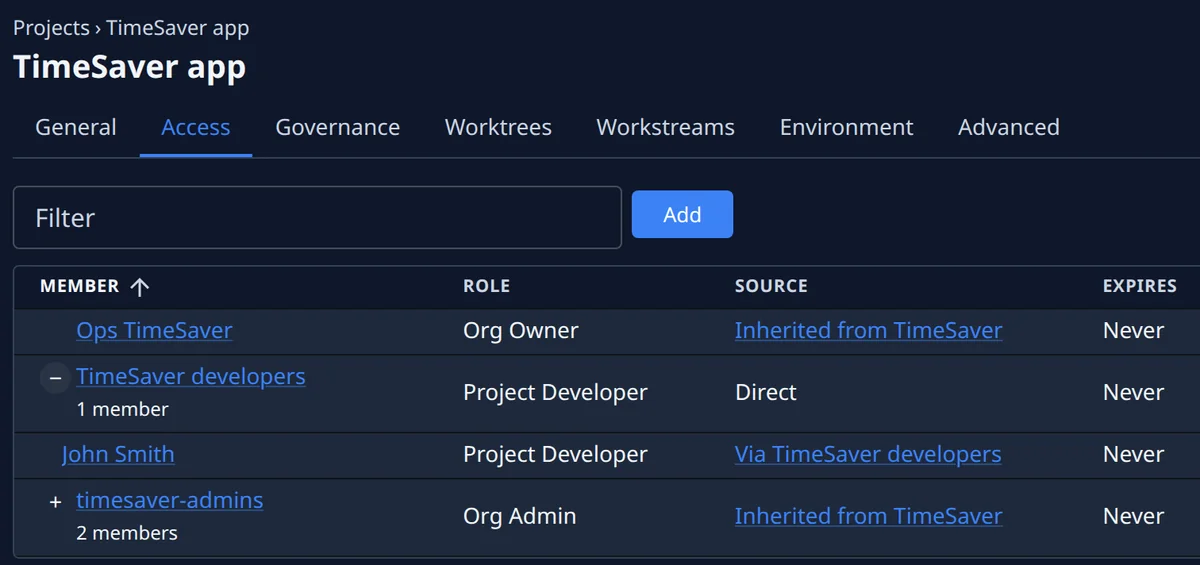
Roles que usted concede, no los que pide el agente.
Cinco roles, de Project Viewer a Org Owner. Asigne uno a una persona o a todo un grupo — en la organización o en un proyecto, con fecha de fin si es temporal. Los miembros inician sesión con Google, GitHub o Microsoft, o a través de su Google Workspace o Microsoft Entra ID con MFA obligatoria. Quien se quede fuera puede solicitar acceso, y las personas que pueden concederlo lo aprueban o rechazan desde su bandeja de entrada o desde Slack. Cada organización ve solo lo suyo.
- Cinco roles, de lector a propietario
- Inicio de sesión único, con MFA obligatoria
- Solicitudes de acceso, aprobadas desde la bandeja o Slack
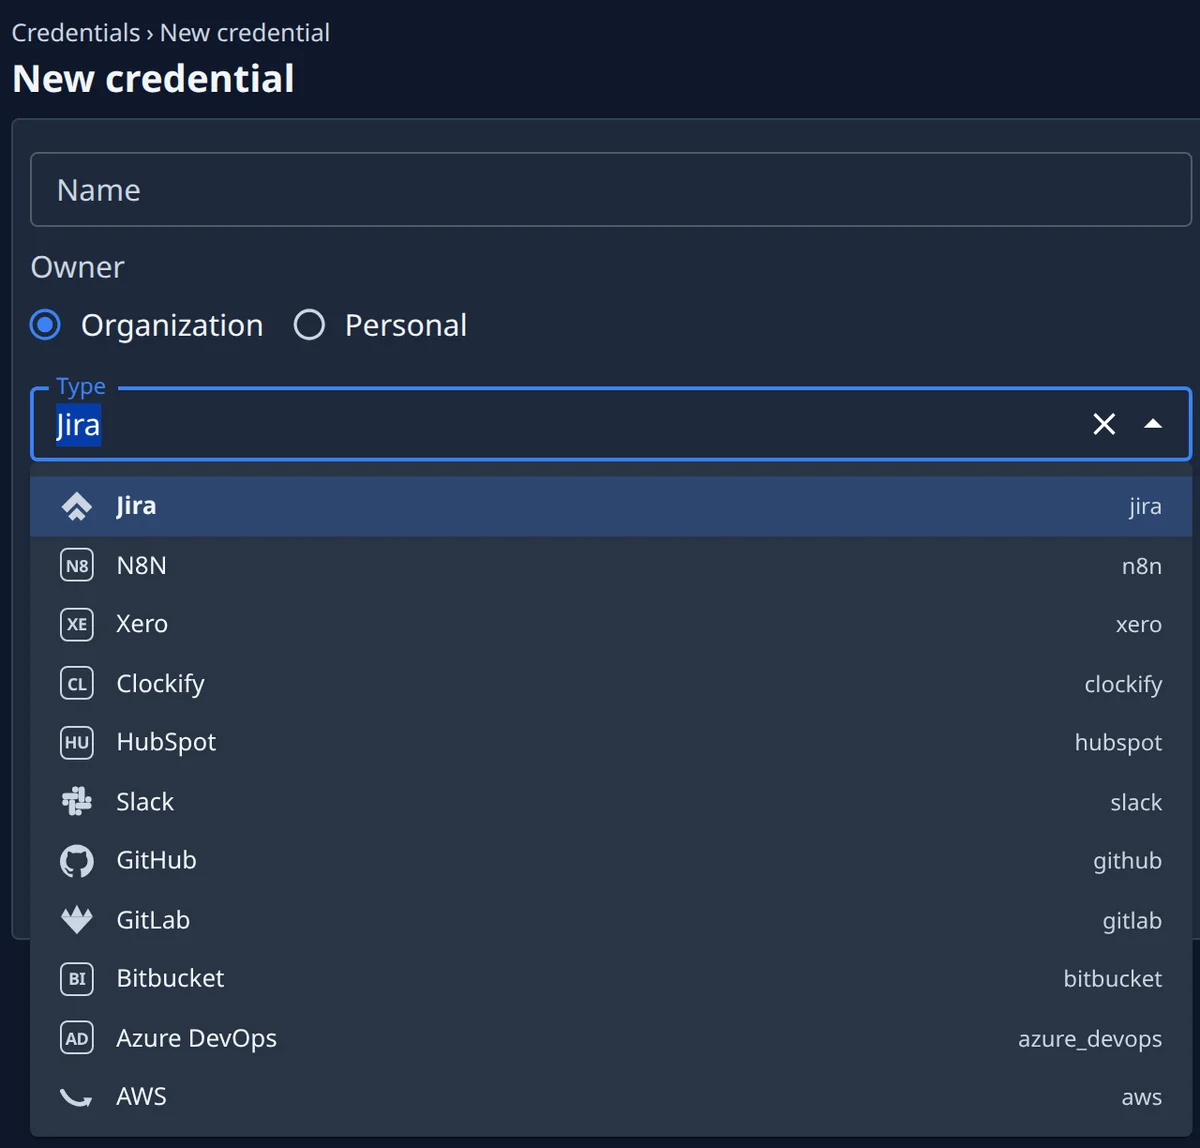
Secretos, tecleados una vez y guardados.
Un secreto se escribe una vez y no vuelve a mostrarse. Se cifra con AES-256-GCM bajo una clave guardada fuera de la base de datos, pertenece a una persona o a la organización, y va asociado a los proyectos que lo usan. Una tarea obtiene cada credencial que puede usar a través de un intermediario en su máquina, llamada a llamada; los tokens de OAuth se renuevan de forma centralizada.
- AES-256-GCM en reposo, con la clave fuera de la base de datos
- Personal o asociada a un proyecto
- Obtenida en cada llamada, OAuth renovado centralmente
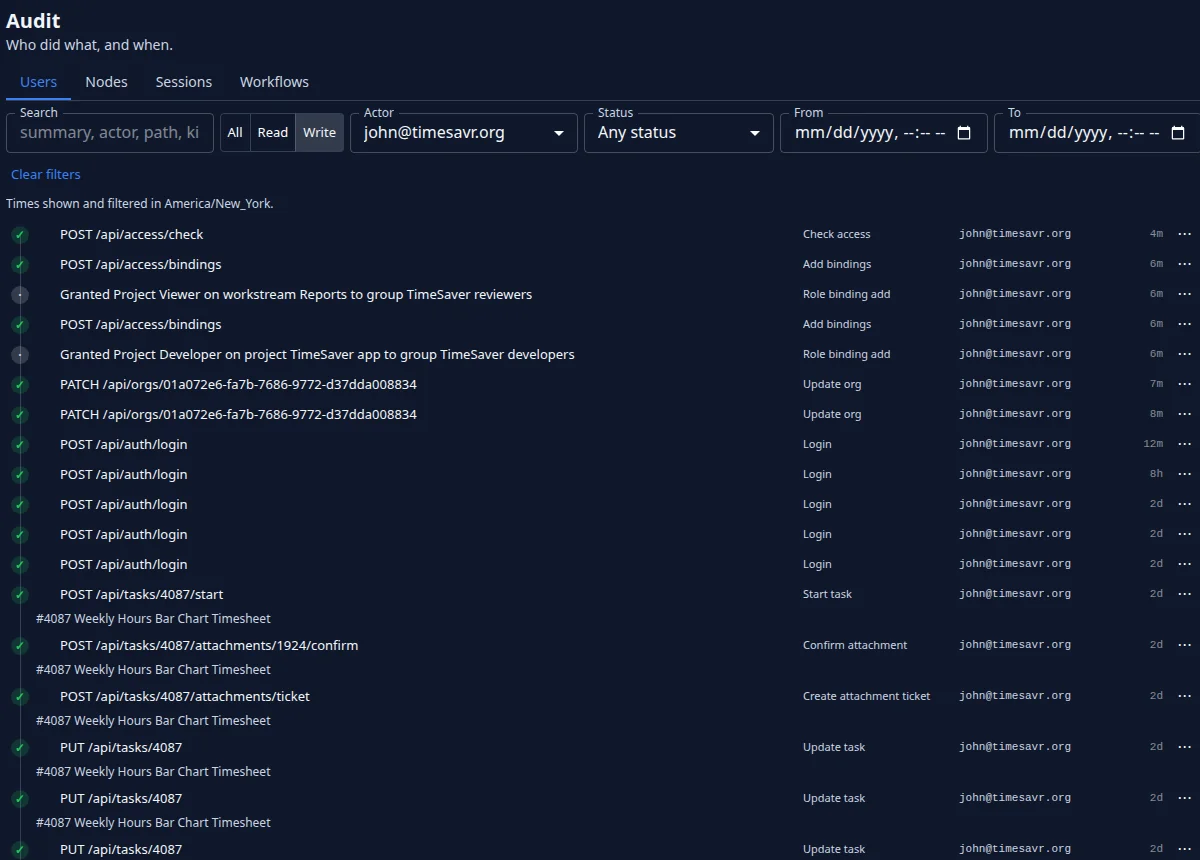
Quién hizo qué y cuándo. Hasta el último comando.
Cada escritura en la API, cada cambio de estado de una tarea y cada nota se registra como un evento: quién lo hizo, qué cambió y cuándo. Cada comando en una máquina se registra con su resultado, y cada transcripción de sesión se descarga como un único archivo comprimido. La retención la fija el operador, fuera del alcance de cualquier tenant.
- Un evento de actividad por escritura y por cambio de estado
- Un registro de comandos por máquina
- Transcripciones de sesión, exportables en un solo archivo
Seguridad
Dónde se ejecuta y quién ve qué.
Muchas organizaciones, un plano de control, cada una aislada.
Un límite de organización atraviesa cada tabla, así un mismo despliegue aloja varios tenants y cada uno ve solo lo suyo.
- Un nodo pertenece a una organización durante toda su vida, y en una máquina compartida el nodo de cada organización se mantiene aislado
- Una tarea solo se ejecuta en un nodo de su propia organización que aloje su proyecto, y cada rol queda dentro de su organización
- Los plazos de retención son un único ajuste para toda la flota, en manos del operador y fuera del alcance de cualquier tenant
Las máquinas que usted elige. Las cuentas que son suyas.
Los agentes se ejecutan en las máquinas que usted elige: las suyas, las lanzadas en su cuenta de AWS o las que Jaah gestiona por usted, dedicadas o compartidas. Su código va a sus propios repositorios — en GitHub, GitLab, Bitbucket o Azure DevOps — y al proveedor de modelos que hay detrás de sus agentes — Anthropic, OpenAI o Google — con su propia cuenta.
- Los agentes usan cuentas de modelos que usted mismo añade
- Cambios revisados y fusionados en sus propios repositorios
- Un intermediario en la máquina entrega las credenciales a cada ejecución
- Una copia privada del código por tarea, muchos agentes a la vez
Pregunte lo que preguntará su revisión de seguridad.
Regístrese y elija el plan que se ajuste a cómo es su entorno y a quién da el visto bueno.