DevOps autónomo
De una cuenta en la nube vacía a una versión que alguien vigila.
Su nube, configurada y desplegada por un agente.
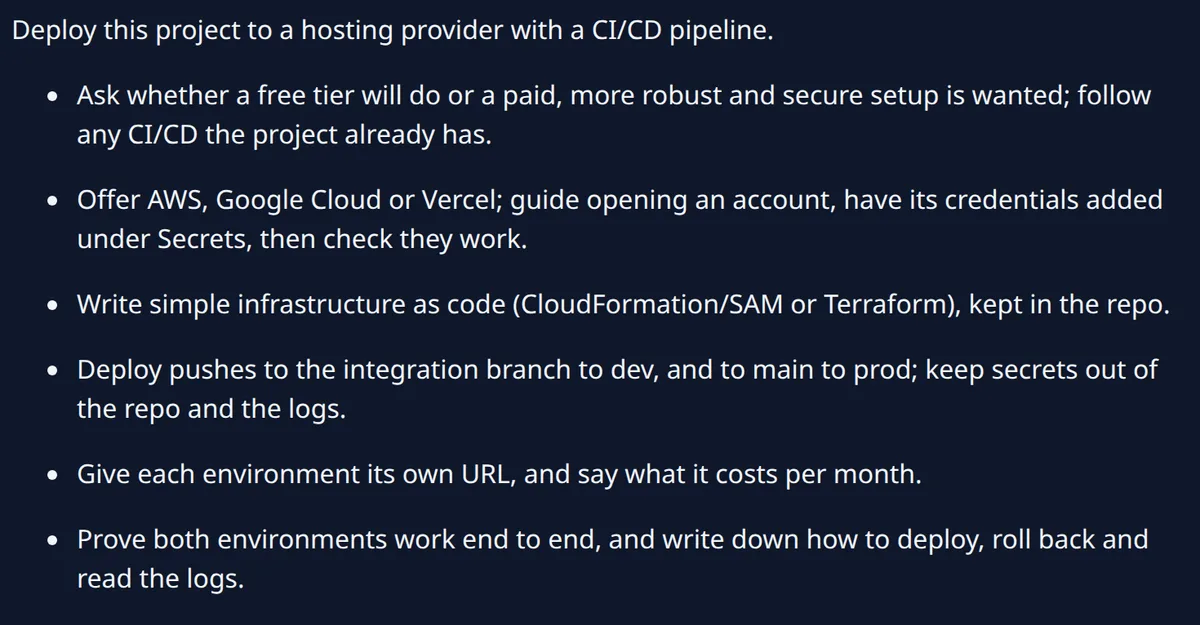
Entregue el despliegue como una tarea. Un agente aprovisiona su nube en AWS, Google Cloud o Vercel como infraestructura como código en su repositorio, y construye el pipeline que prueba y despliega cada cambio. Ejecuta las migraciones de su base de datos, da a cada entorno su propia dirección, lo vigila y revierte una versión que sale mal. Su equipo recibe por escrito los pasos para desplegar, revertir y leer los logs.
- Infraestructura como código, en su repositorio
- Una dirección para cada entorno
- Una reversión por escrito, ejecutada cuando hace falta
Un build roto, arreglado en la causa.
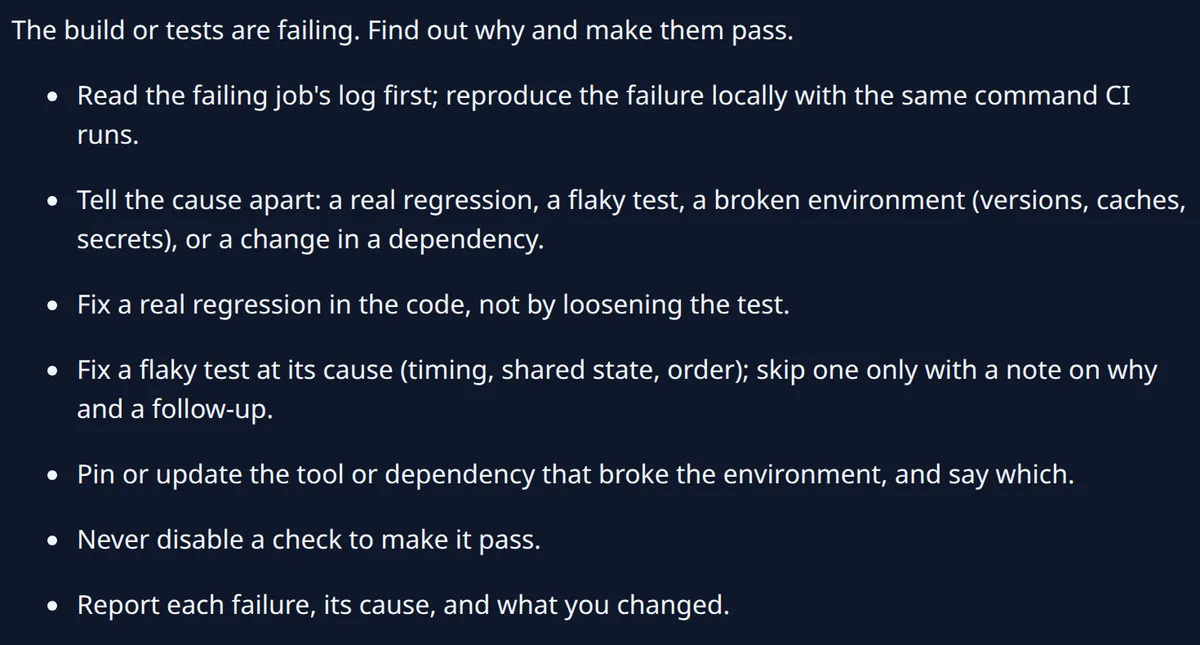
Los agentes construyen sus pipelines y los mantienen en marcha. Cuando falla un build o sus pruebas, un agente lee el log del job que falla y reproduce el fallo con el comando que ejecuta su pipeline. Distingue una regresión real de una prueba inestable o de un entorno roto, y luego corrige la causa con todas las comprobaciones activas. El informe nombra cada fallo, su causa y lo que cambió.
- Primero, leer el log que falla
- La causa corregida, cada comprobación activa
- Cada fallo, su causa y el cambio
Lo arriesgado espera por usted, o por una revisión de seguridad.
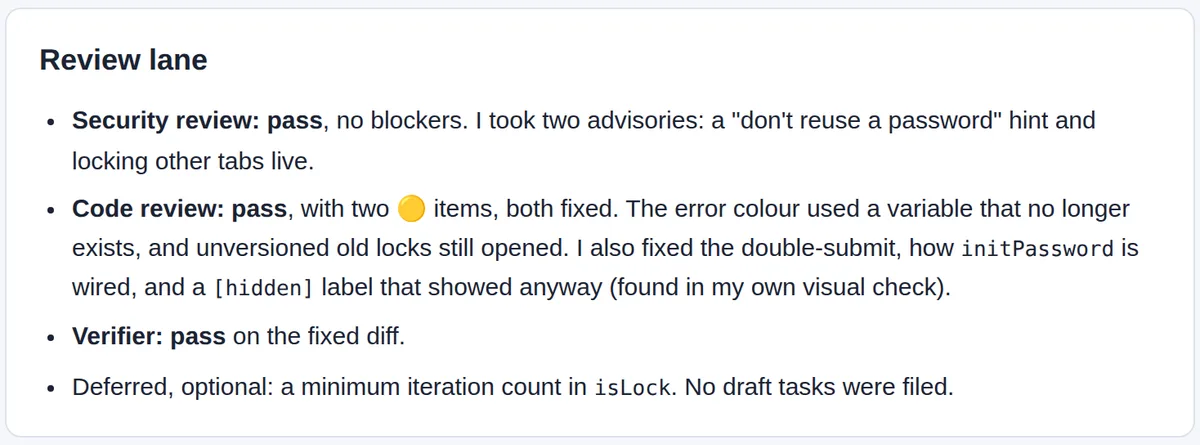
Un cambio que migra su base de datos, toca el inicio de sesión, maneja credenciales o accede a datos personales espera su aprobación. Si se ejecuta en modo totalmente desatendido, pasa por una revisión de seguridad propia, además de la revisión de código, antes del merge. Cada bloqueante que señala el revisor se corrige, y el informe recoge lo que encontró cada revisión y qué se hizo al respecto.
- Migraciones, inicio de sesión, credenciales, datos personales
- Su aprobación o una revisión de seguridad propia
- Cada bloqueante corregido antes del merge
Una alerta que tramita su propio arreglo.
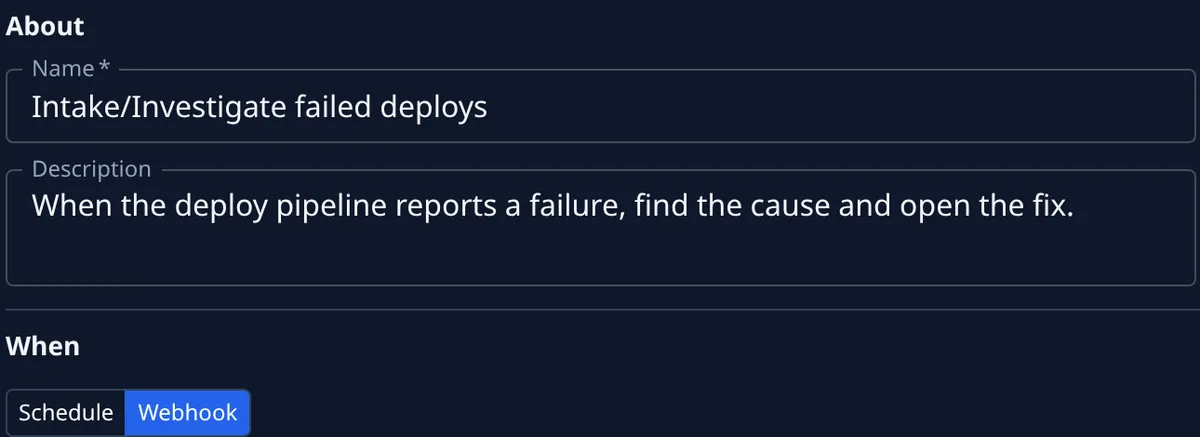
Apunte su monitorización o su pipeline de despliegue al webhook de una automatización y una alerta se convierte en una tarea. Un despliegue fallido o una alarma de producción llega a un agente con todo lo que trae la alerta, y el agente encuentra la causa y entrega el arreglo. Cada automatización tiene sus propios límites de cuántas se ejecutan a la vez, con qué frecuencia y cuánto gasta, y se pausa sola tras fallos repetidos.
- Un webhook protegido para cada automatización
- Entra una alerta, sale una tarea
- Límites, un presupuesto y una pausa automática
Un navegador, una terminal y un IDE, en una máquina propia.
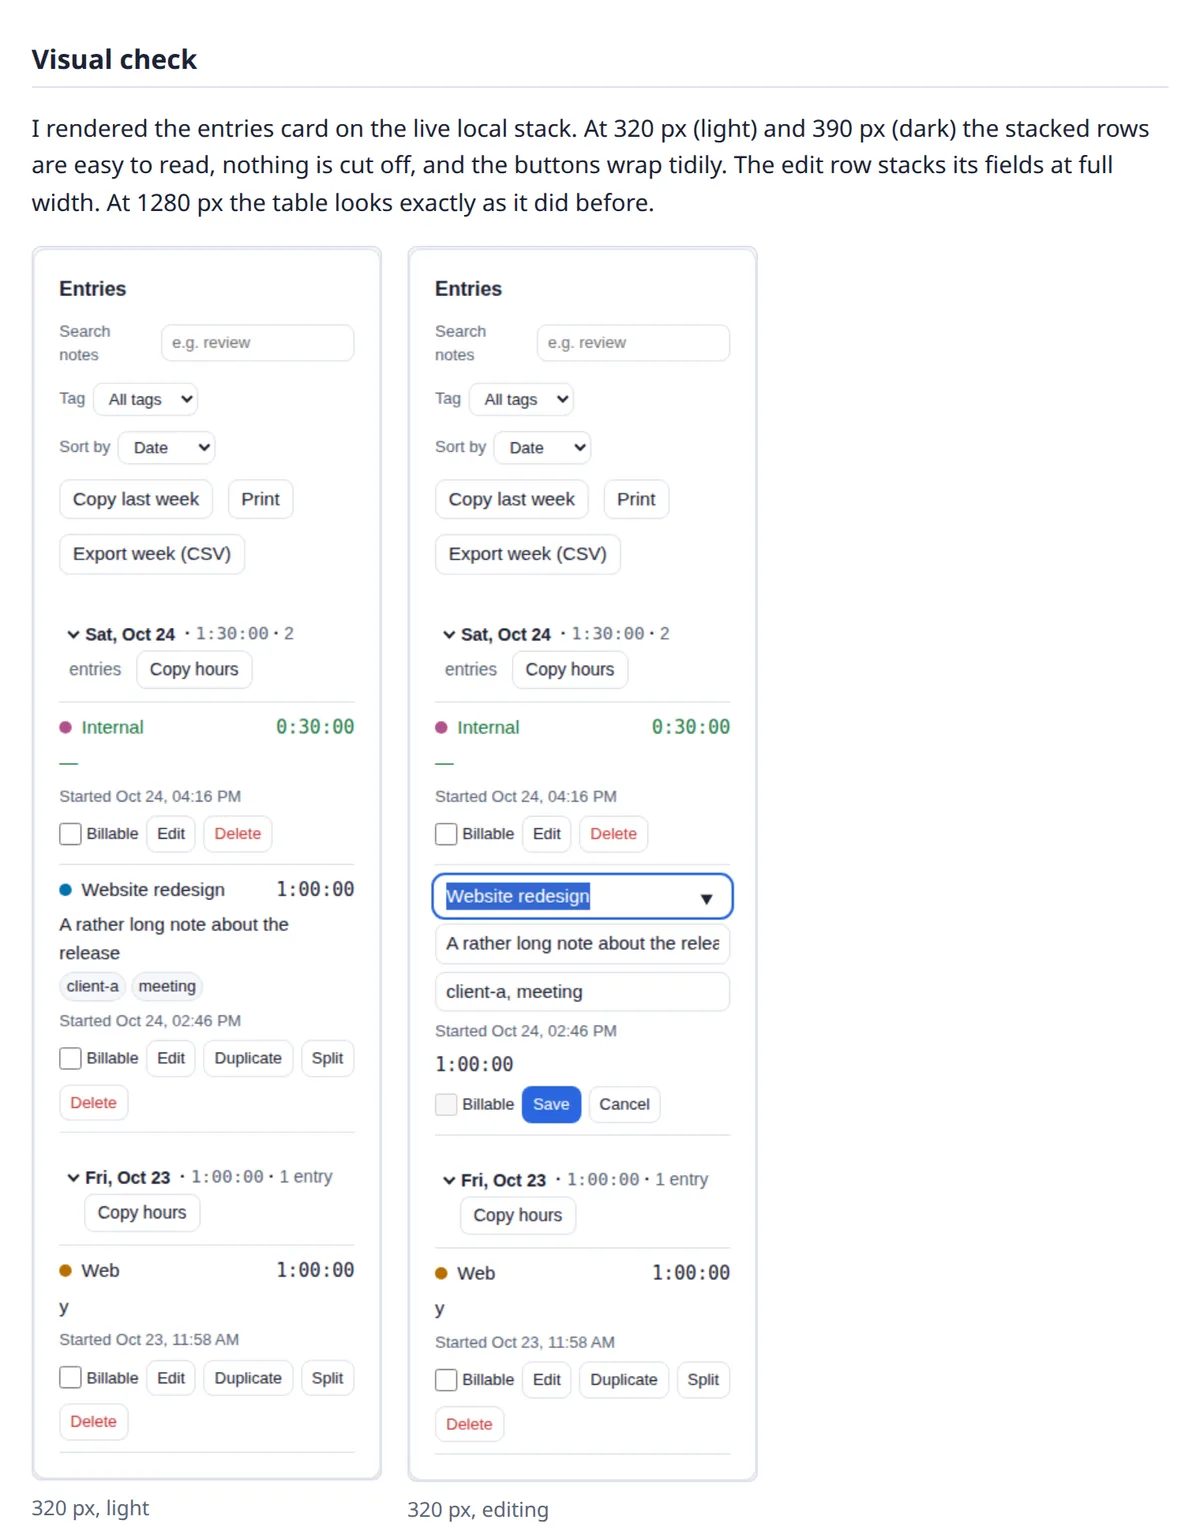
Los agentes trabajan con un navegador, una terminal y un IDE, y comprueban su trabajo mirándolo: una página modificada se renderiza en la app en marcha, se captura en cada tamaño de pantalla y se revisa antes de volver a usted. Trabajan en una máquina aislada, en su propia copia del código, con un control sobre lo que pueden subir con push. Acceden a sus cuentas solo mediante las credenciales que usted concede, entregadas en cada llamada. Active MicroVM y cada tarea tendrá su propia máquina virtual, con la red limitada a una lista de permitidos.
- Un navegador, una terminal y un IDE
- Cada resultado revisado a la vista, con capturas
- Sus cuentas, con las credenciales que usted concede
Acceso
Lo que los agentes pueden tocar.
Un agente trabaja exactamente con el acceso que usted le da, y cada uso de ese acceso queda registrado.
- Las credenciales que usted concede, cifradas y entregadas en cada llamada
- Los cambios delicados esperan su aprobación o una revisión de seguridad propia
- Con MicroVM activo, una red limitada a los nombres que usted permite
- Un control sobre lo que un agente puede subir, y a qué rama
- Cada acción, en el registro de auditoría
Su próxima versión, delegada.
Empiece gratis y entregue el próximo despliegue a un agente: su nube, su pipeline y su aprobación en la parte delicada.