Autonomes DevOps
Vom leeren Cloud-Konto zum Release, das jemand im Blick hat.
Ihre Cloud, eingerichtet und deployt von einem Agenten.
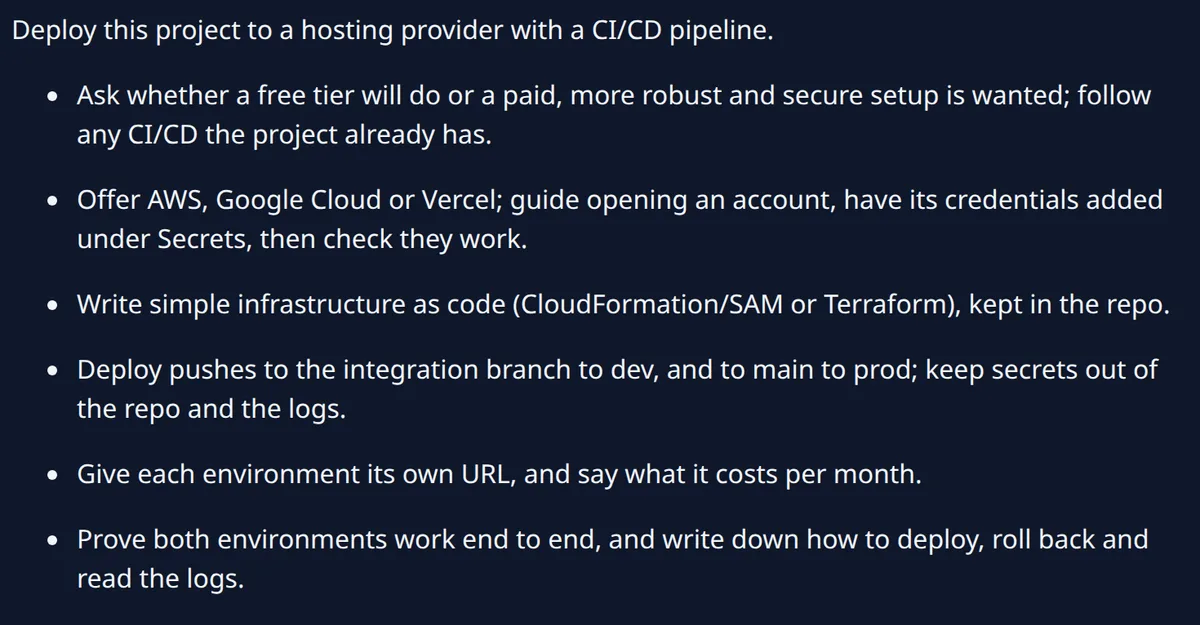
Übergeben Sie das Deployment als Aufgabe. Ein Agent richtet Ihre Cloud auf AWS, Google Cloud oder Vercel als Infrastructure as Code in Ihrem Repository ein und baut die Pipeline, die jede Änderung testet und deployt. Er führt Ihre Datenbankmigrationen aus, gibt jeder Umgebung eine eigene Adresse, überwacht sie und rollt ein Release zurück, das schiefgeht. Ihr Team bekommt die Schritte für Deployment, Rollback und das Lesen der Logs schriftlich.
- Infrastructure as Code, in Ihrem Repository
- Eine Adresse für jede Umgebung
- Ein Rollback, dokumentiert und bei Bedarf ausgeführt
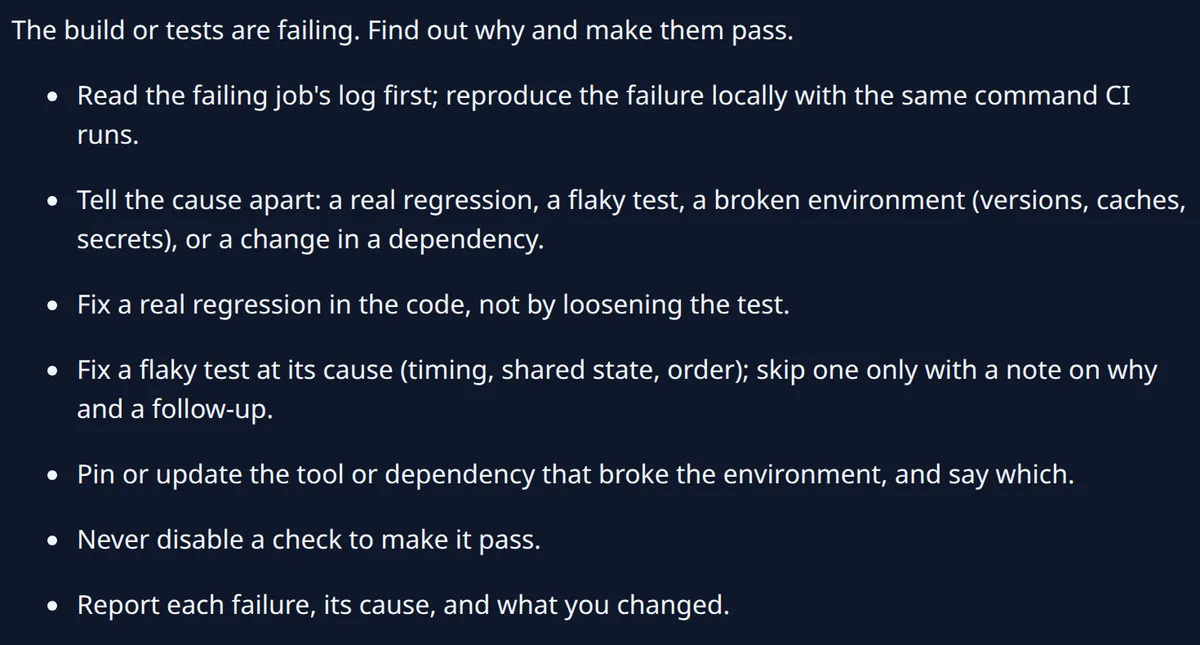
Ein kaputter Build, an der Ursache behoben.
Agenten bauen Ihre Pipelines und halten sie am Laufen. Schlägt ein Build oder seine Tests fehl, liest ein Agent das Log des fehlgeschlagenen Jobs und reproduziert den Fehler mit dem Befehl, den Ihre Pipeline ausführt. Er unterscheidet eine echte Regression von einem wackligen Test oder einer kaputten Umgebung und behebt dann die Ursache, wobei jede Prüfung eingeschaltet bleibt. Der Bericht nennt jeden Fehler, seine Ursache und was sich geändert hat.
- Zuerst das Log des Fehlers gelesen
- Ursache behoben, jede Prüfung bleibt an
- Jeder Fehler, seine Ursache und die Änderung
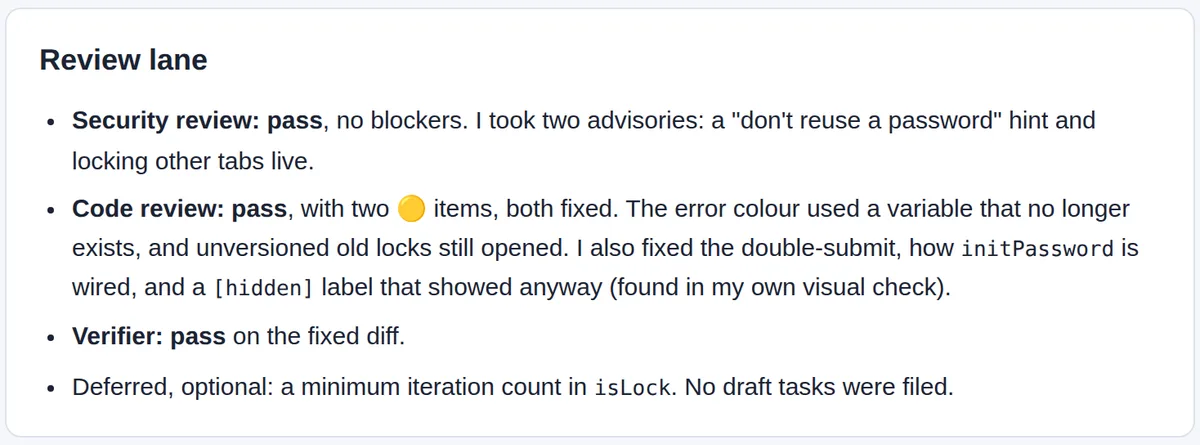
Heikle Änderungen warten auf Sie oder auf ein Security-Review.
Eine Änderung, die Ihre Datenbank migriert, die Anmeldung berührt, mit Zugangsdaten umgeht oder an personenbezogene Daten reicht, wartet auf Ihre Freigabe. Läuft alles unbeaufsichtigt, durchläuft sie vor dem Merge ein eigenes Security-Review neben dem Code-Review. Jeder Blocker, den der Reviewer meldet, wird behoben, und der Bericht hält fest, was jedes Review gefunden hat und was daraufhin geschah.
- Migrationen, Anmeldung, Zugangsdaten, personenbezogene Daten
- Ihre Freigabe oder ein eigenes Security-Review
- Jeder Blocker vor dem Merge behoben
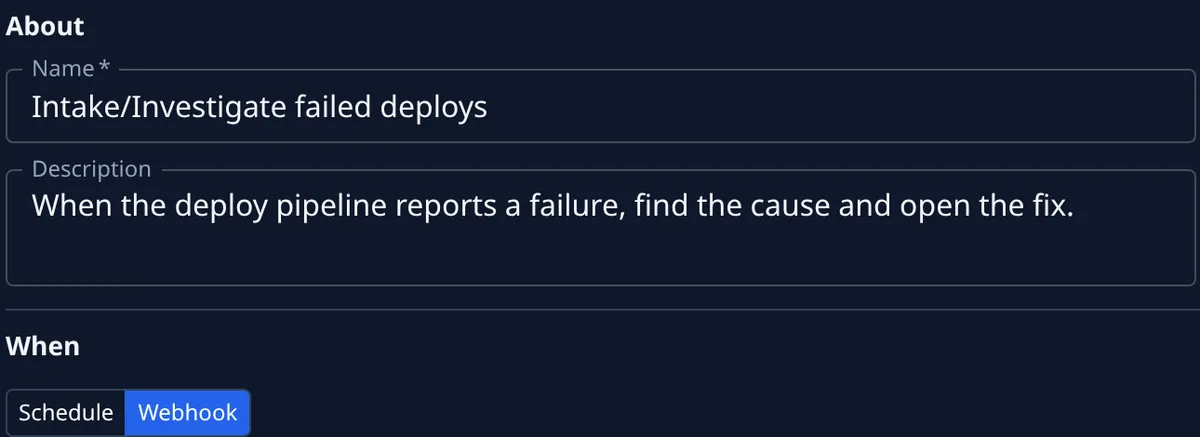
Ein Alarm, der seinen Fix selbst bestellt.
Richten Sie Ihr Monitoring oder Ihre Deploy-Pipeline auf den Webhook einer Automation, und aus einem Alarm wird eine Aufgabe. Ein fehlgeschlagenes Deployment oder ein Produktionsalarm erreicht einen Agenten mit allem, was der Alarm mitbringt, und der Agent findet die Ursache und liefert den Fix. Jede Automation hat eigene Grenzen dafür, wie viele gleichzeitig laufen, wie oft und wie viel sie ausgibt, und pausiert sich nach wiederholten Fehlschlägen selbst.
- Ein gesicherter Webhook pro Automation
- Alarm rein, Aufgabe raus
- Grenzen, ein Budget und automatische Pause
Browser, Terminal und IDE auf einer eigenen Maschine.
Agenten arbeiten in einem Browser, einem Terminal und einer IDE und prüfen ihre Arbeit, indem sie sie ansehen: Eine geänderte Seite wird in der laufenden App gerendert, in jeder Bildschirmgröße festgehalten und geprüft, bevor sie an Sie zurückgeht. Sie laufen auf einer isolierten Maschine, in ihrer eigenen Kopie des Codes, mit einer Sperre für das, was sie pushen dürfen. Ihre Konten erreichen sie nur über Zugangsdaten, die Sie freigeben und die pro Aufruf übergeben werden. Schalten Sie MicroVM ein, und jede Aufgabe bekommt eine eigene virtuelle Maschine, deren Netzwerk auf eine Allowlist beschränkt ist.
- Ein Browser, ein Terminal und eine IDE
- Jedes Ergebnis angesehen, mit Screenshots
- Ihre Konten, über Zugangsdaten Ihrer Wahl
Zugriff
Was Agenten anfassen dürfen.
Ein Agent bekommt genau den Zugriff, den Sie ihm geben, und jede Nutzung dieses Zugriffs wird protokolliert.
- Zugangsdaten, die Sie freigeben, verschlüsselt und pro Aufruf übergeben
- Heikle Änderungen warten auf Ihre Freigabe oder ein eigenes Security-Review
- Mit MicroVM: ein Netzwerk, beschränkt auf die Namen, die Sie zulassen
- Eine Sperre dafür, was ein Agent pushen darf – und in welchen Branch
- Jede Aktion im Audit-Trail
Ihr nächstes Release: abgegeben.
Kostenlos starten, dann das nächste Deployment einem Agenten übergeben: Ihre Cloud, Ihre Pipeline und Ihre Freigabe für den heiklen Teil.