Автономный DevOps
От пустого облачного аккаунта до релиза, за которым кто-то следит.
Ваше облако, настроенное и задеплоенное агентом.
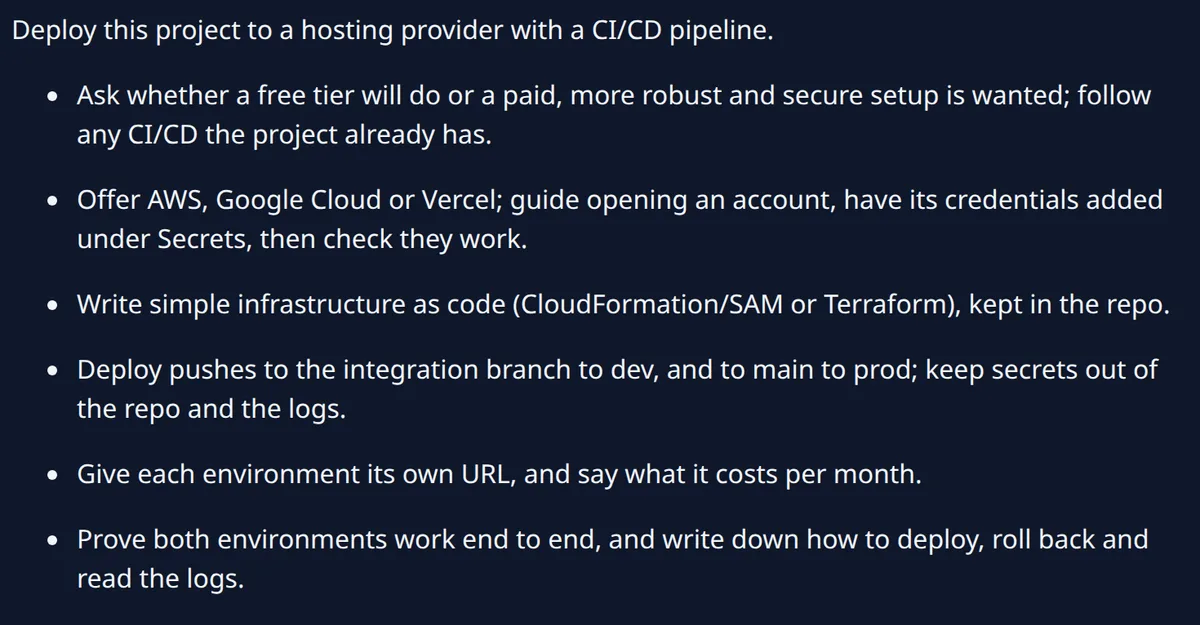
Отдайте деплой как задачу. Агент поднимает ваше облако на AWS, Google Cloud или Vercel как инфраструктуру-как-код в вашем репозитории и собирает пайплайн, который тестирует и деплоит каждое изменение. Он запускает миграции базы данных, даёт каждому окружению собственный адрес, следит за ним и откатывает релиз, если тот пошёл не так. Шаги деплоя, отката и чтения логов ваша команда получает в письменном виде.
- Инфраструктура как код в вашем репозитории
- Свой адрес у каждого окружения
- Откат записан и выполняется, когда нужно
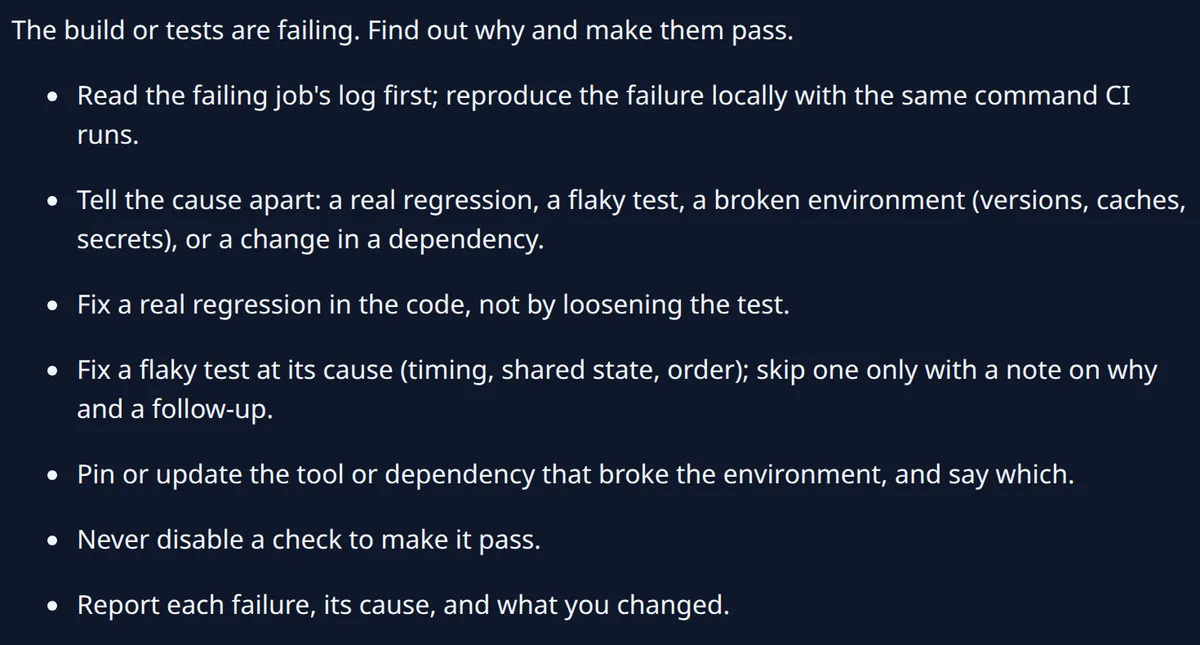
Сборка упала — исправлена причина.
Агенты собирают ваши пайплайны и держат их в рабочем состоянии. Когда падает сборка или её тесты, агент читает лог упавшей джобы и воспроизводит сбой той же командой, что запускает ваш пайплайн. Он отличает настоящую регрессию от нестабильного теста или сломанного окружения, а затем исправляет причину, не отключая ни одной проверки. В отчёте названы каждый сбой, его причина и что изменилось.
- Сначала — лог упавшей сборки
- Причина исправлена, все проверки включены
- Каждый сбой, его причина и правка
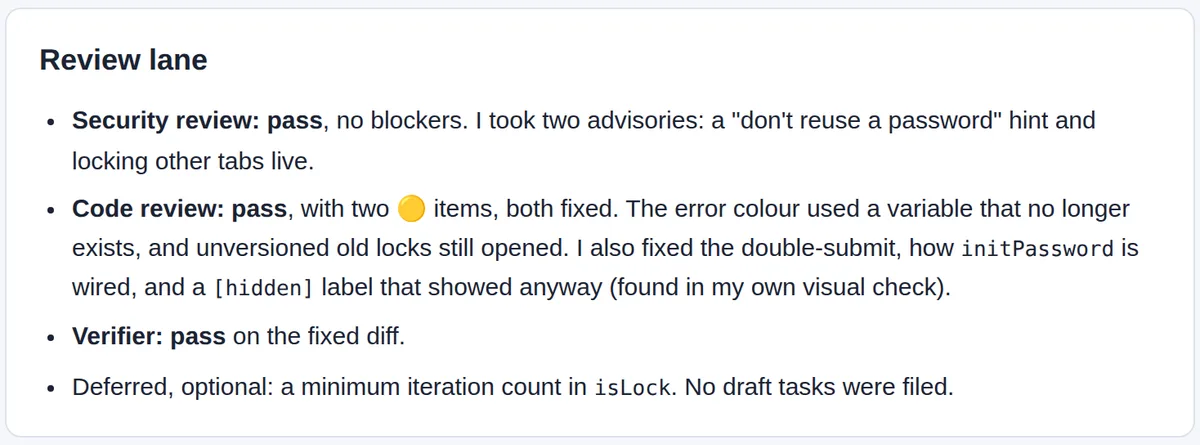
Рискованное ждёт вас или ревью безопасности.
Изменение, которое мигрирует базу данных, затрагивает вход, работает с учётными данными или добирается до персональных данных, ждёт вашего одобрения. При полностью автономном запуске оно до мёржа проходит отдельное ревью безопасности рядом с код-ревью. Каждый блокер, найденный ревьюером, исправляется, а отчёт фиксирует, что нашло каждое ревью и что с этим сделали.
- Миграции, вход, учётные данные, персональные данные
- Ваше одобрение или отдельное ревью безопасности
- Каждый блокер исправлен до мёржа
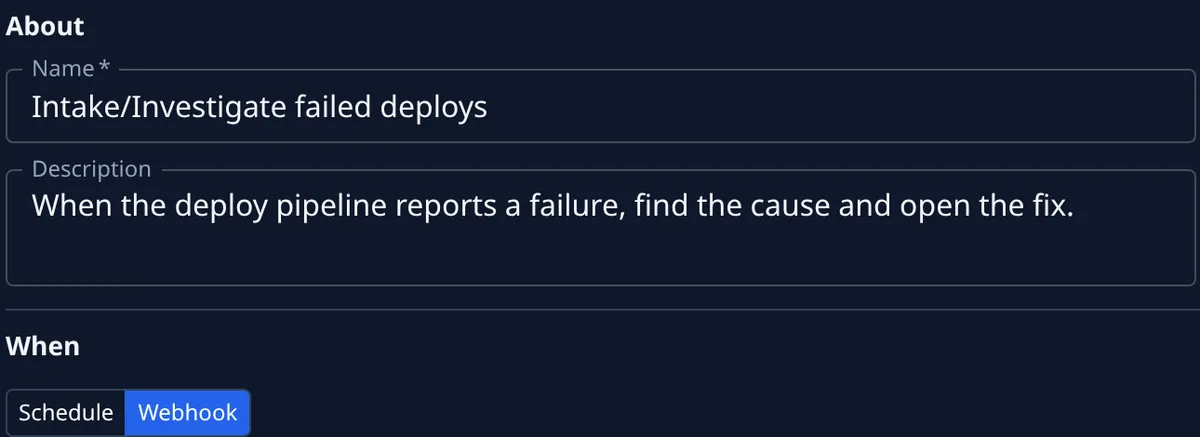
Алерт, который сам заводит исправление.
Направьте мониторинг или пайплайн деплоя на вебхук автоматизации, и алерт станет задачей. Упавший деплой или тревога в продакшене попадает к агенту со всем, что несёт алерт, а агент находит причину и возвращает исправление. У каждой автоматизации свои лимиты: сколько запусков одновременно, как часто и сколько тратить, а после повторных сбоев она сама встаёт на паузу.
- Защищённый вебхук у каждой автоматизации
- На входе алерт, на выходе задача
- Лимиты, бюджет и автоматическая пауза
Браузер, терминал и IDE — на собственной машине.
Агенты работают в браузере, терминале и IDE и проверяют свою работу глазами: изменённая страница отрисовывается в запущенном приложении, снимается на каждом размере экрана и проверяется, прежде чем вернуться к вам. Они работают на изолированной машине, в собственной копии кода, под контролем того, что им можно пушить. К вашим аккаунтам они обращаются только через выданные вами учётные данные, которые передаются на каждый вызов. Включите MicroVM, и каждая задача получит собственную виртуальную машину с сетью, ограниченной белым списком.
- Браузер, терминал и IDE
- Каждый результат проверен глазами, со скриншотами
- Ваши аккаунты — через выданные вами учётные данные
Доступ
Что агентам можно трогать.
Агент работает ровно с тем доступом, что вы ему дали, и каждое его использование записывается.
- Выданные вами учётные данные — зашифрованы и передаются на каждый вызов
- Чувствительные изменения ждут вашего одобрения или отдельного ревью безопасности
- С включённым MicroVM — сеть только до разрешённых вами имён
- Контроль того, что агент может пушить и в какую ветку
- Каждое действие — в журнале аудита
Ваш следующий релиз — в руках агентов.
Начните бесплатно и отдайте следующий деплой агенту: ваше облако, ваш пайплайн и ваше одобрение на чувствительной части.