自主 DevOps
从空空如也的云账户,到有人盯着的上线版本。
您的云,由代理配好、部署好。
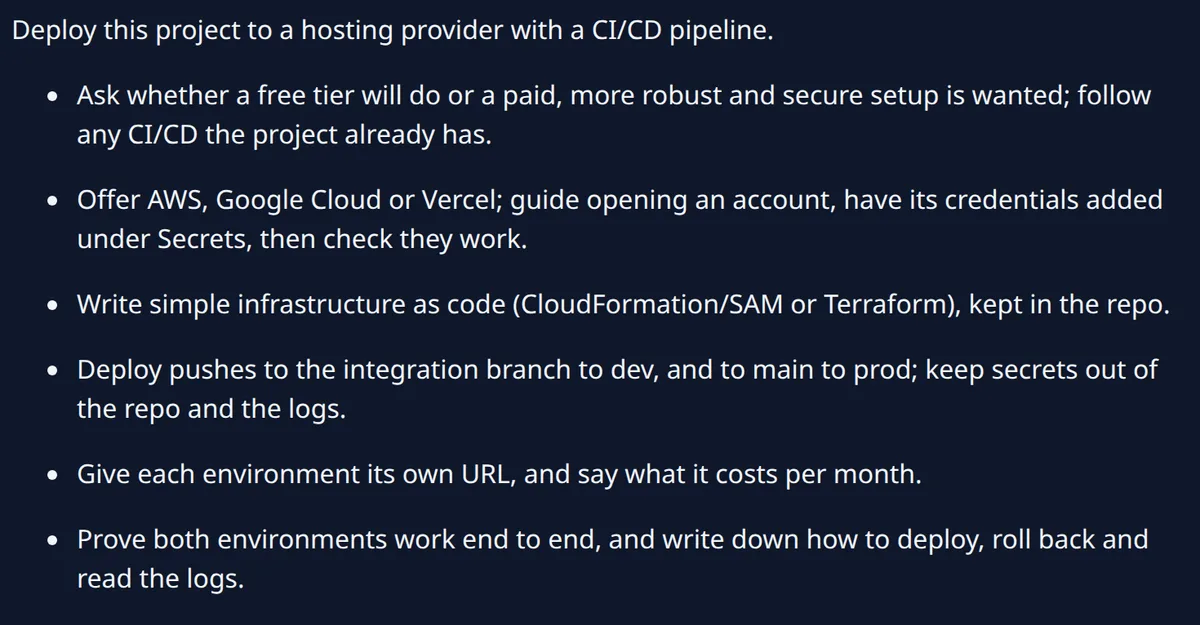
把部署当作一项任务交出去。代理在 AWS、Google Cloud 或 Vercel 上为您配置云资源,以基础设施即代码的形式保存在您的代码仓库里,并搭好对每项改动执行测试和部署的流水线。它运行数据库迁移,给每个环境分配独立的地址并持续监控,某次发布出问题时就回滚。部署、回滚和查看日志的步骤都会写成文档,留给您的团队。
- 基础设施即代码,存在您的代码仓库里
- 每个环境一个地址
- 回滚步骤写成文档,需要时执行
构建挂了,从根上修好。
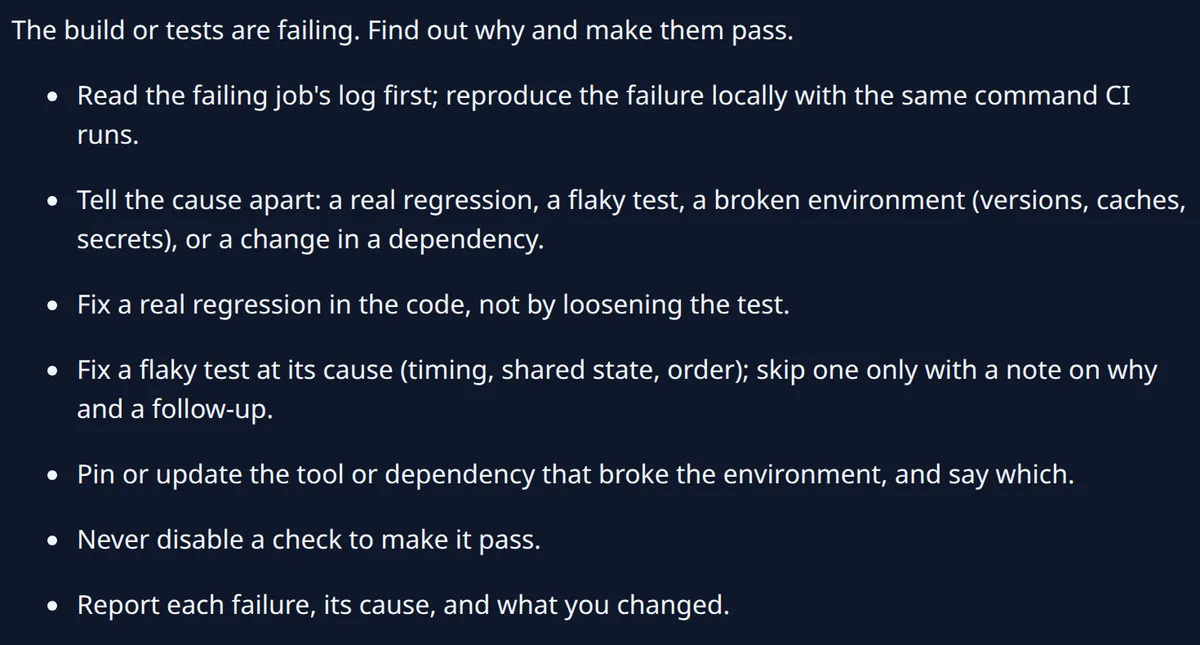
代理搭建您的流水线并让它持续运转。构建或测试失败时,代理会读失败任务的日志,用流水线实际执行的命令复现失败。它分清是真正的回归、不稳定的测试还是环境坏了,然后修复根因,每项检查都保持开启。报告会写明每次失败、原因和改了什么。
- 先读失败的日志
- 修复根因,每项检查保持开启
- 每次失败、原因和改动
高风险改动,等您批准,或过一次安全审查。
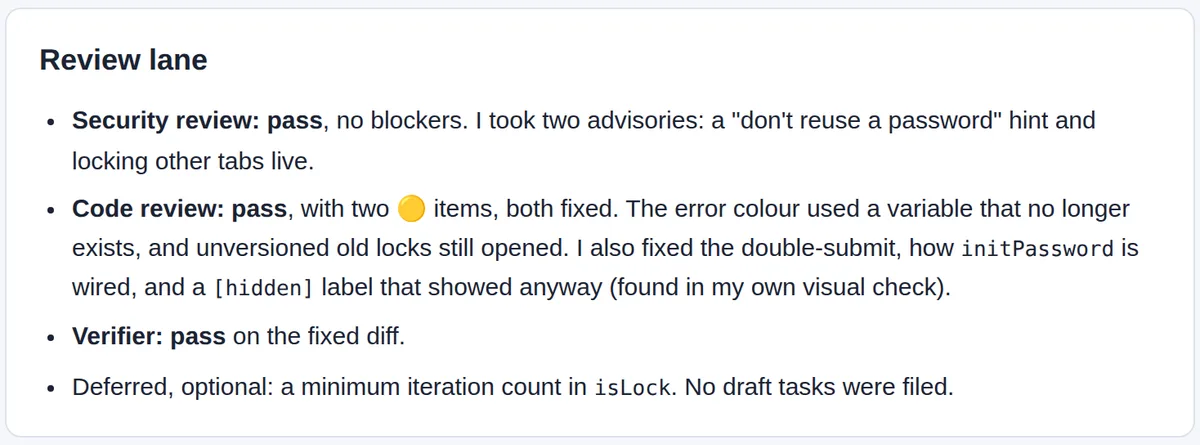
凡是迁移数据库、涉及登录、处理凭据或接触个人数据的改动,都会等您批准。若完全无人值守运行,则在合并前,除代码审查外再单独做一次安全审查。审查者提出的每个阻断问题都会修复,报告会记下每次审查发现了什么、做了哪些处理。
- 迁移、登录、凭据、个人数据
- 等您批准,或单独做安全审查
- 合并前修复每个阻断问题
告警响了,修复自己上门。
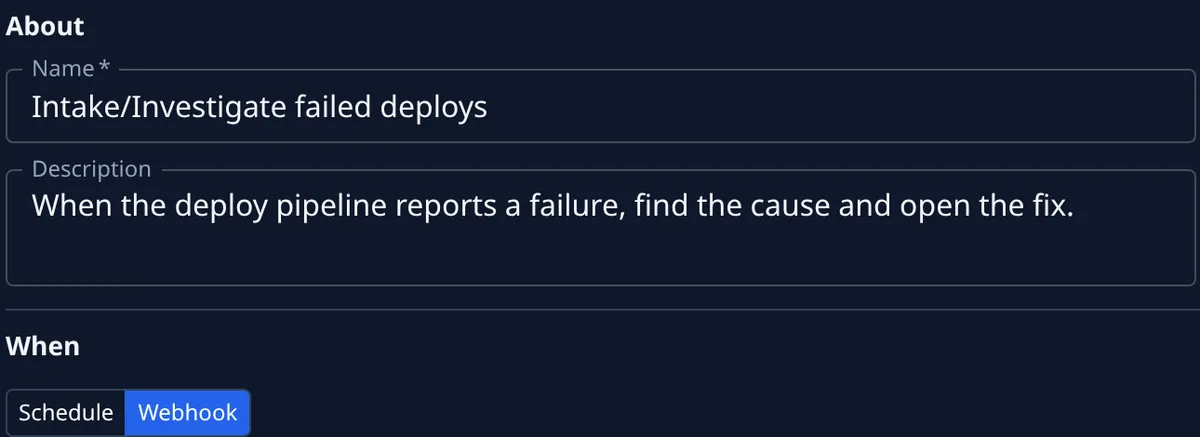
把您的监控或部署流水线指向某个自动化的 webhook,告警就变成任务。一次失败的部署或一条生产告警,连同告警携带的全部信息送到代理手上,代理查出原因,交回修复。每个自动化对同时运行几个、多久运行一次、花多少钱都有各自的限额,连续失败后会自动暂停。
- 每个自动化一个受保护的 webhook
- 告警进来,任务出去
- 限额、预算和自动暂停
浏览器、终端和 IDE,外加一台自己的机器。
代理用浏览器、终端和 IDE 工作,并亲眼查看自己的成果:改过的页面在运行中的应用上渲染出来,按每种屏幕尺寸截图并检查,然后才交回给您。它们在隔离的机器上运行,用自己的一份代码副本,推送什么都有守卫把关。访问您的账户只能通过您授予、按次下发的凭据。开启 MicroVM 后,每个任务都有一台自己的虚拟机,网络仅限白名单。
- 浏览器、终端和 IDE
- 每个结果都亲眼看过,附截图
- 通过您授予的凭据访问您的账户
权限
代理能碰什么。
代理的权限不多不少,正是您交给它的那些;每一次使用都有记录。
- 您授予的凭据,加密保存,按次下发
- 敏感改动会等您批准,或另做一次安全审查
- 开启 MicroVM 后,网络仅限您允许的域名
- 代理能推送什么、推到哪个分支,都有守卫把关
- 每个操作都记入审计日志