DevOps autonome
D’un compte cloud vide à une mise en production sous surveillance.
Votre cloud, mis en place et déployé par un agent.
Confiez le déploiement comme une tâche. Un agent provisionne votre cloud sur AWS, Google Cloud ou Vercel en infrastructure as code dans votre dépôt, et construit le pipeline qui teste et déploie chaque modification. Il exécute vos migrations de base de données, donne à chaque environnement sa propre adresse, le surveille et revient en arrière quand une mise en production tourne mal. Votre équipe reçoit par écrit les étapes pour déployer, revenir en arrière et lire les journaux.
- L’infrastructure as code, dans votre dépôt
- Une adresse pour chaque environnement
- Un retour arrière consigné, et lancé au besoin
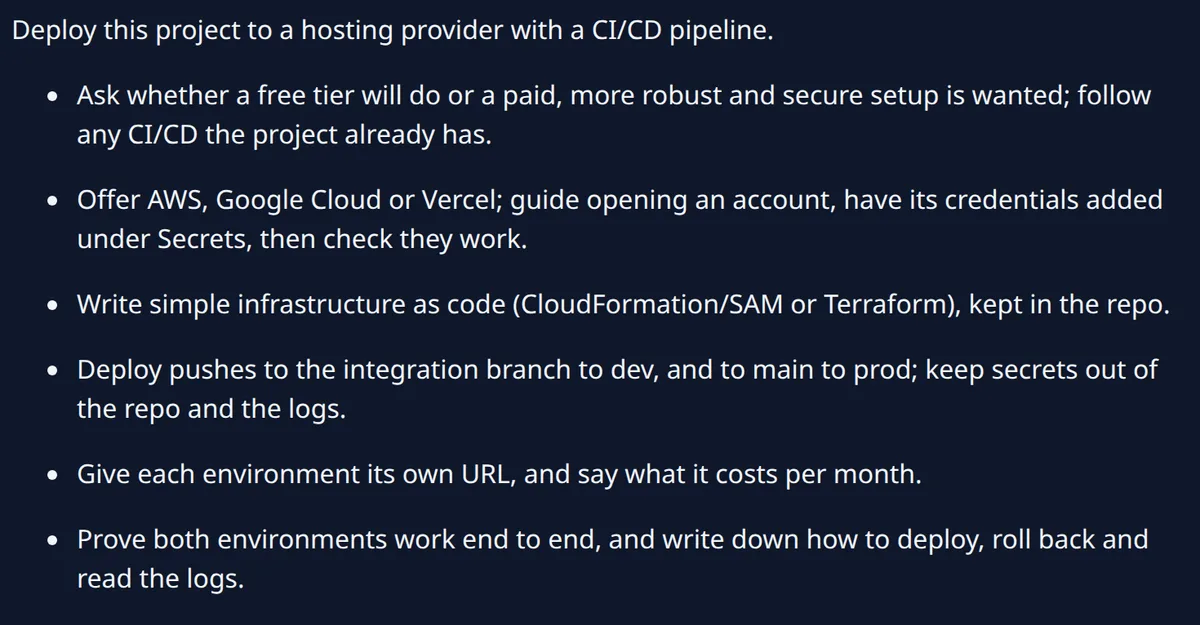
Un build cassé, réparé à la racine.
Les agents construisent vos pipelines et les maintiennent en marche. Quand un build ou ses tests échouent, un agent lit le journal du job en échec et reproduit l’échec avec la commande que lance votre pipeline. Il distingue une vraie régression d’un test instable ou d’un environnement cassé, puis corrige la cause en laissant tous les contrôles activés. Le rapport nomme chaque échec, sa cause et ce qui a changé.
- Le journal d’échec, lu en premier
- La cause corrigée, tous les contrôles actifs
- Chaque échec, sa cause et la modification
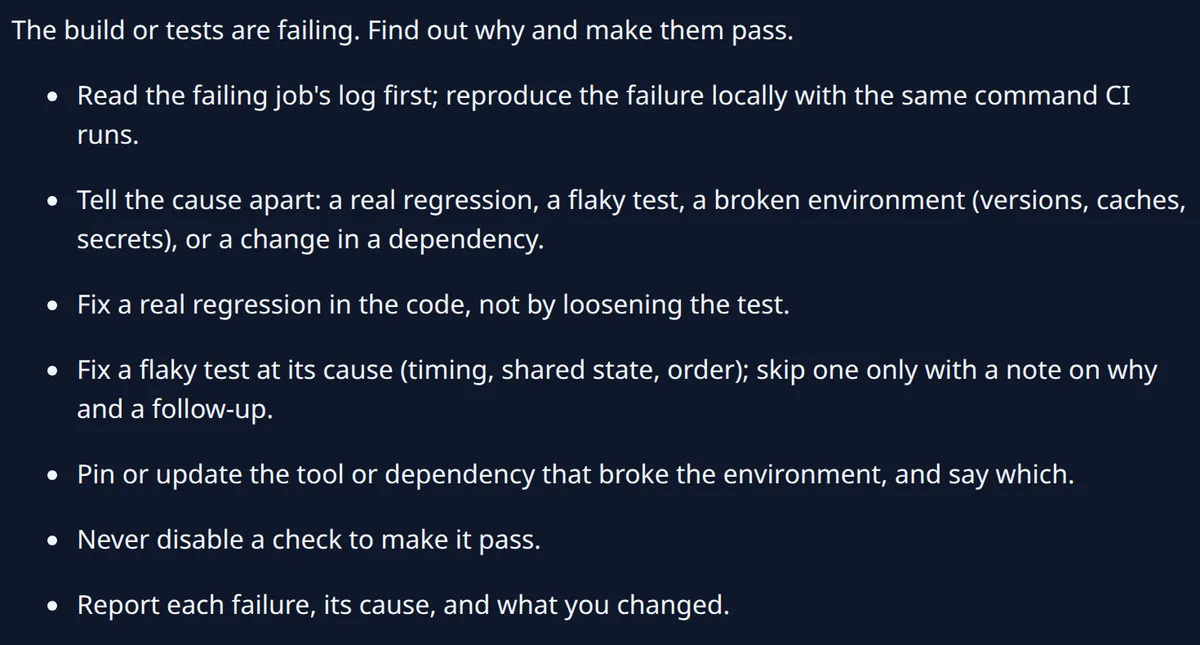
Le risqué vous attend, ou attend une revue de sécurité.
Une modification qui migre votre base de données, touche à la connexion, manipule des identifiants ou accède à des données personnelles attend votre approbation. En autonomie complète, elle passe par sa propre revue de sécurité, en plus de la revue de code, avant le merge. Chaque point bloquant soulevé par le relecteur est corrigé, et le rapport consigne ce que chaque revue a trouvé et ce qui a été fait en conséquence.
- Migrations, connexion, identifiants, données personnelles
- Votre approbation, ou une revue de sécurité à part
- Chaque point bloquant corrigé avant le merge
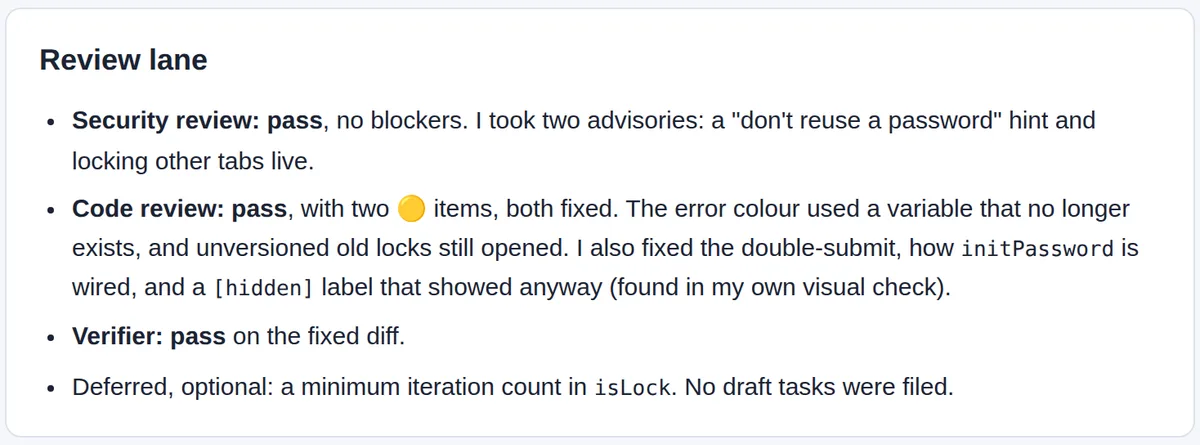
Une alerte qui dépose son propre correctif.
Branchez votre supervision ou votre pipeline de déploiement sur le webhook d’une automatisation, et une alerte devient une tâche. Un déploiement raté ou une alarme en production parvient à un agent avec tout ce que l’alerte contient, et l’agent trouve la cause et rend le correctif. Chaque automatisation a ses propres limites sur le nombre d’exécutions simultanées, leur fréquence et ce qu’elle dépense, et se met d’elle-même en pause après des échecs répétés.
- Un webhook sécurisé pour chaque automatisation
- Une alerte entre, une tâche sort
- Des limites, un budget et une pause automatique
Un navigateur, un terminal et un IDE, sur sa propre machine.
Les agents utilisent un navigateur, un terminal et un IDE, et vérifient leur travail en le regardant : une page modifiée est affichée sur l’application en marche, capturée à chaque taille d’écran et vérifiée avant de vous revenir. Ils travaillent sur une machine isolée, dans leur propre copie du code, avec un garde-fou sur ce qu’ils peuvent pousser. Ils accèdent à vos comptes uniquement par les identifiants que vous accordez, transmis à chaque appel. Activez MicroVM et chaque tâche reçoit sa propre machine virtuelle, avec un réseau limité à une liste d’autorisation.
- Un navigateur, un terminal et un IDE
- Chaque résultat regardé, captures d’écran à l’appui
- Vos comptes, via les identifiants que vous accordez
Accès
Ce que touchent les agents.
Un agent reçoit exactement les accès que vous lui confiez, et chaque usage de ces accès est consigné.
- Les identifiants que vous accordez, chiffrés et transmis à chaque appel
- Les modifications sensibles attendent votre approbation, ou une revue de sécurité à part
- Avec MicroVM activé, un réseau limité aux noms que vous autorisez
- Un garde-fou sur ce qu’un agent peut pousser, et vers quelle branche
- Chaque action dans le journal d’audit
Votre prochaine mise en prod, confiée.
Commencez gratuitement et confiez le prochain déploiement à un agent : votre cloud, votre pipeline, et votre approbation sur la partie sensible.