Sicherheit
Wer was darf, und wer was getan hat.
Zugriff, mit der Begründung dahinter.
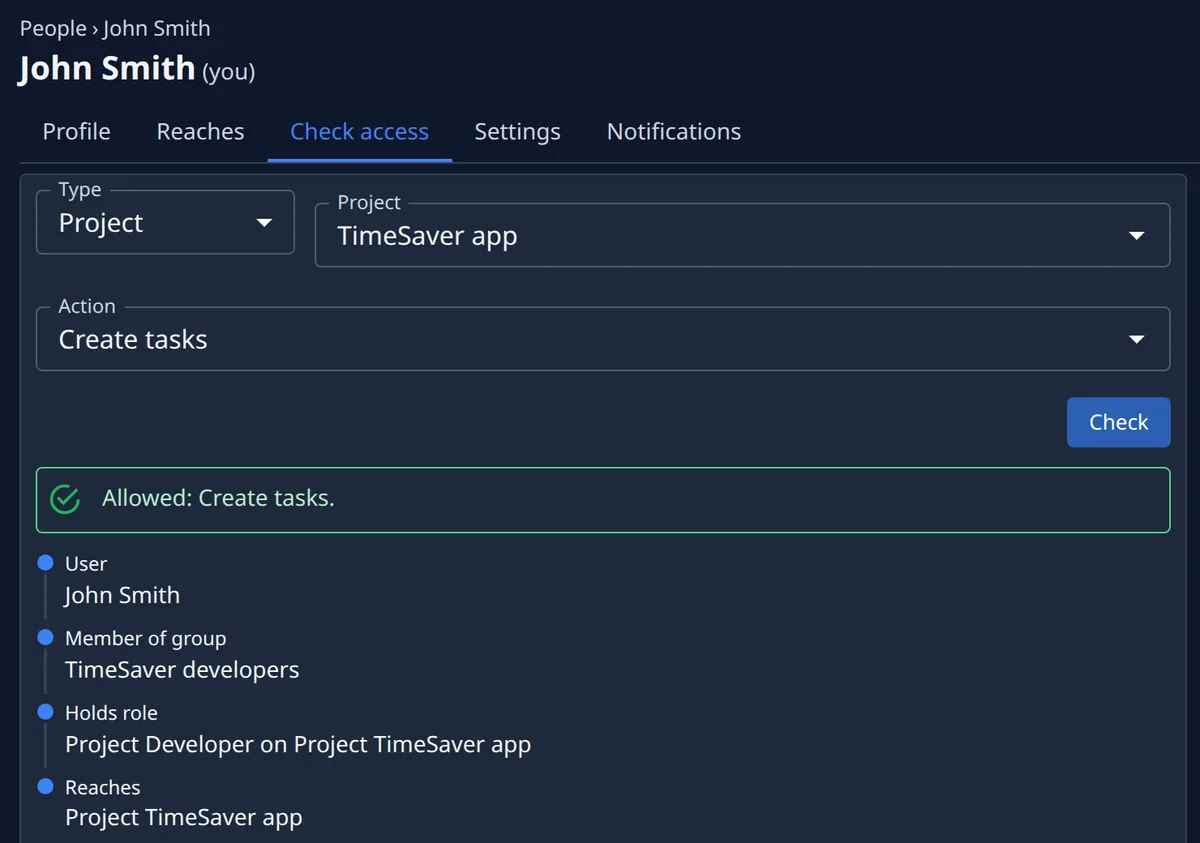
Die Seite jeder Person listet alles auf, was sie erreicht – die Organisation und jedes Projekt – mit der Rolle, die sie dort hat, und ob diese direkt oder über eine Gruppe kommt. „Zugriff prüfen“ stellt eine Frage, etwa ob sie in einem Projekt Aufgaben anlegen darf, und antwortet mit der Kette, die das entscheidet, oder nennt das fehlende Glied.
- Alles, was eine Person erreicht, auf einer Seite
- Jede Aktion geprüft, mit der Kette dahinter
- Das fehlende Glied benannt, wenn die Antwort Nein ist
Rollen, die Sie vergeben – nicht die, die der Agent will.
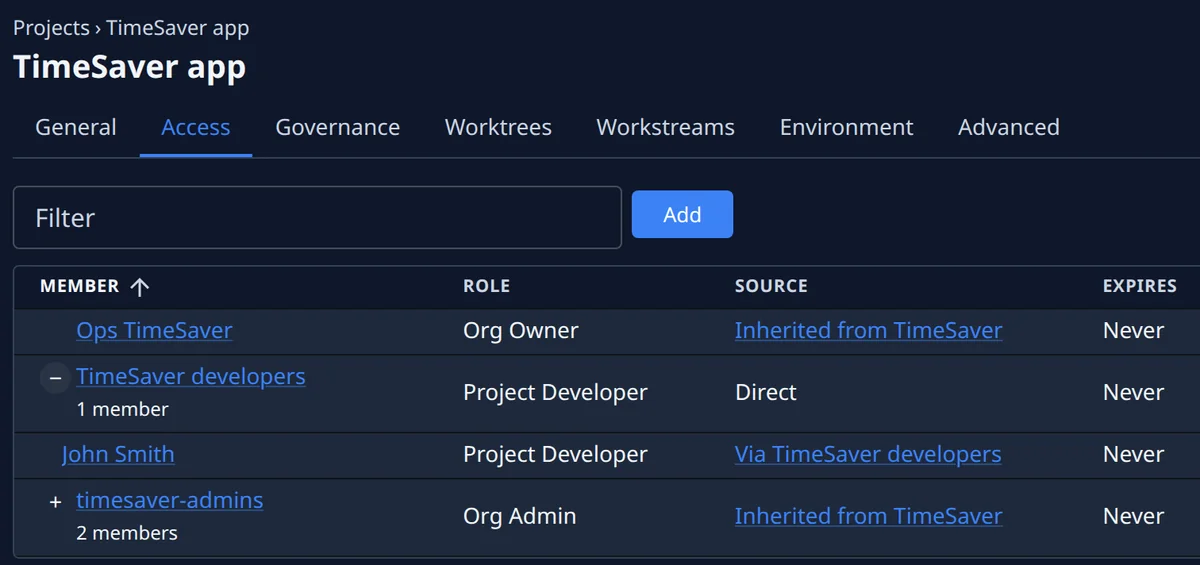
Fünf Rollen, von Project Viewer bis Org Owner. Vergeben Sie eine an eine Person oder eine ganze Gruppe – für die Organisation oder für ein Projekt, mit Enddatum, wenn sie befristet ist. Mitglieder melden sich mit Google, GitHub oder Microsoft an oder über Ihren Google Workspace oder Microsoft Entra ID mit erzwungener MFA. Wer abgewiesen wird, kann Zugriff beantragen, und wer ihn gewähren darf, genehmigt oder lehnt ab, aus dem Posteingang oder aus Slack. Jede Organisation sieht nur ihre eigenen.
- Fünf Rollen, vom Betrachter bis zum Inhaber
- Single Sign-on, mit erzwungener MFA
- Zugriffsanfragen, genehmigt aus Posteingang oder Slack
Geheimnisse, einmal eingegeben und verwahrt.
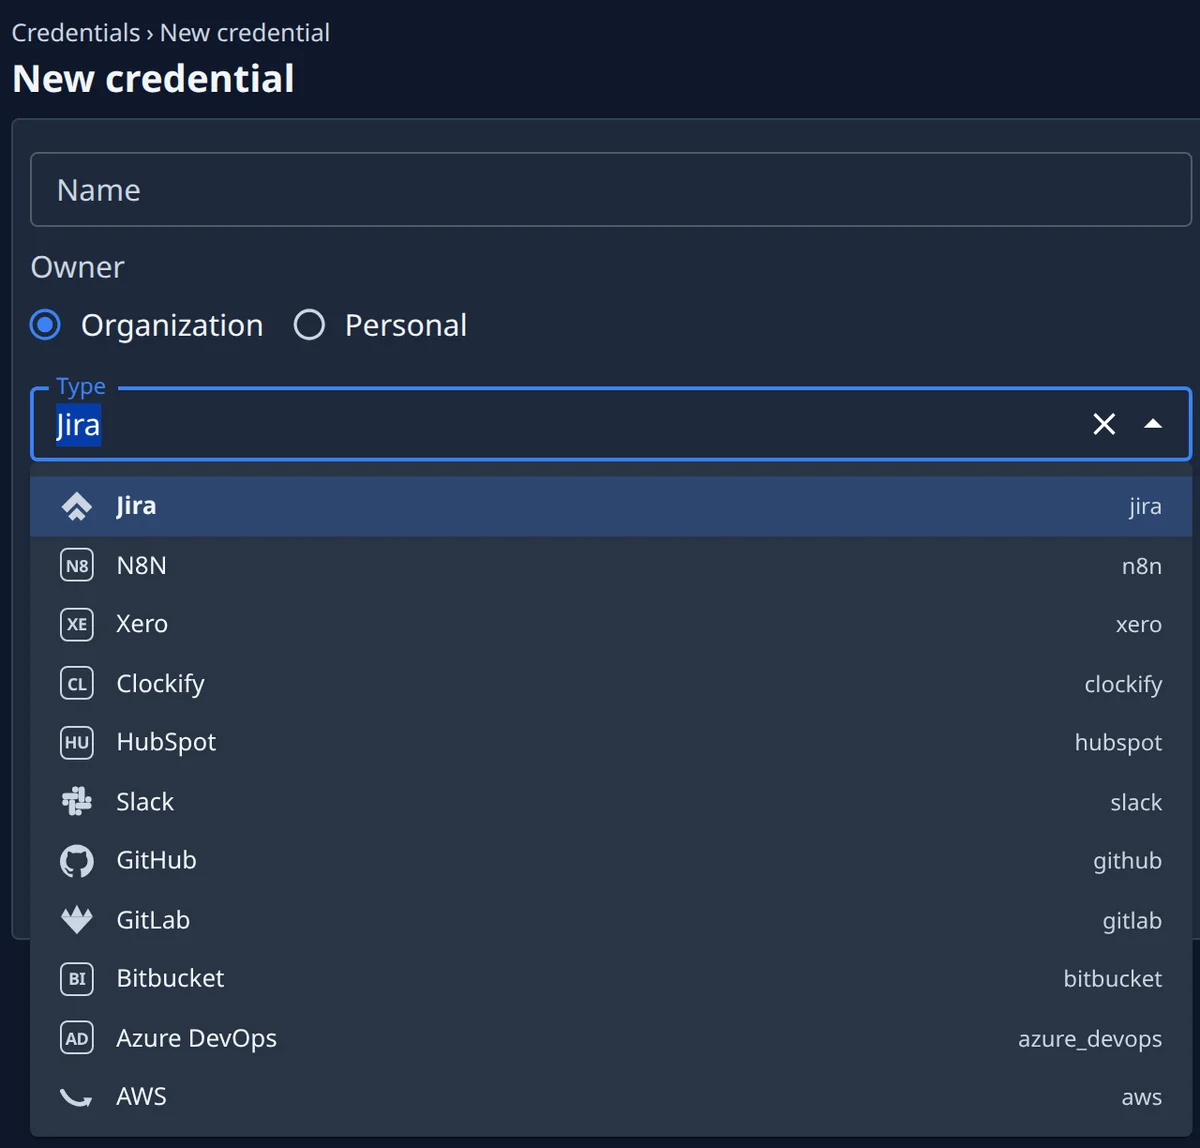
Ein Geheimnis wird einmal eingegeben und nie wieder angezeigt. Es ist mit AES-256-GCM verschlüsselt, unter einem Schlüssel, der außerhalb der Datenbank liegt, gehört einer Person oder der Organisation und hängt an den Projekten, die es nutzen. Eine Aufgabe holt jedes Credential, das sie nutzen darf, pro Aufruf über einen Broker auf ihrer Maschine; OAuth-Tokens werden zentral erneuert.
- AES-256-GCM im Ruhezustand, Schlüssel außerhalb der Datenbank
- Persönlich oder an ein Projekt gebunden
- Pro Aufruf abgerufen, OAuth zentral erneuert
Wer hat was wann getan? Bis auf den Befehl genau.
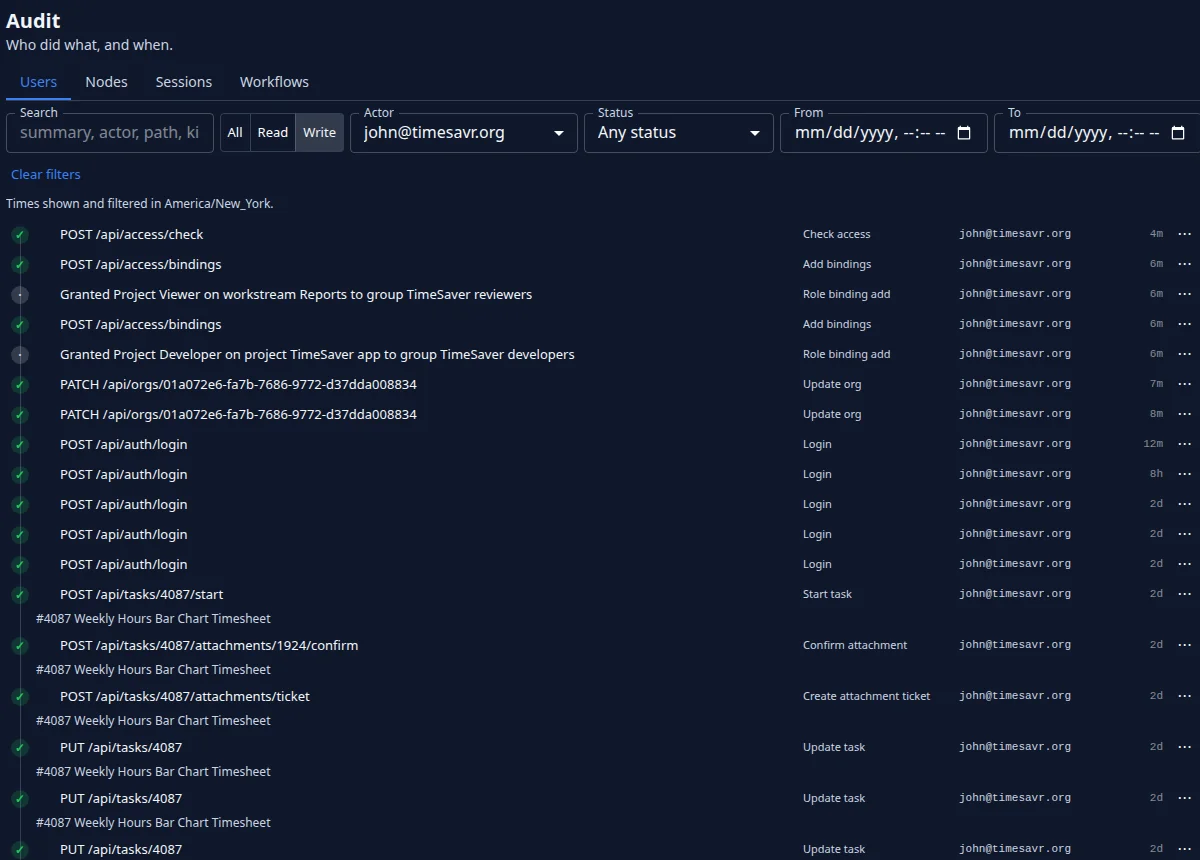
Jeder API-Schreibvorgang, jeder Statuswechsel einer Aufgabe und jede Notiz wird als Ereignis festgehalten: wer es getan hat, was sich geändert hat und wann. Jeder Befehl auf einer Maschine wird mit seinem Ergebnis protokolliert, und jedes Sitzungstranskript lässt sich als Archiv herunterladen. Die Aufbewahrung stellt der Betreiber ein, außer Reichweite jedes Mandanten.
- Ein Aktivitätsereignis pro Schreibvorgang und Statuswechsel
- Ein Befehlsprotokoll pro Maschine
- Sitzungstranskripte, exportierbar als ein Archiv
Sicherheit
Wo es läuft, und wer was sieht.
Viele Organisationen, eine Control Plane, jede abgeschottet.
Eine Organisationsgrenze zieht sich durch jede Tabelle, so hält eine Installation mehrere Mandanten, und jeder sieht nur seine eigenen Daten.
- Ein Node gehört sein ganzes Leben lang einer Organisation, und auf einer geteilten Maschine bleibt der Node jeder Organisation abgeschottet
- Eine Aufgabe läuft nur auf einem Node ihrer eigenen Organisation, der ihr Projekt hostet, und jede Rolle bleibt in ihrer Organisation
- Aufbewahrungsfristen sind eine flottenweite Einstellung, beim Betreiber und außer Reichweite jedes Mandanten
Die Maschinen, die Sie wählen. Die Konten, die Ihnen gehören.
Agenten laufen auf den Maschinen, die Sie wählen: Ihren eigenen, solchen, die in Ihrem AWS-Konto gestartet werden, oder solchen, die Jaah für Sie betreibt, dediziert oder geteilt. Ihr Code geht in Ihre eigenen Repositorys – auf GitHub, GitLab, Bitbucket oder Azure DevOps – und an den Modellanbieter hinter Ihren Agenten – Anthropic, OpenAI oder Google – unter Ihrem eigenen Konto.
- Agenten laufen unter Modellkonten, die Sie selbst hinzufügen
- Änderungen geprüft und gemergt in Ihren eigenen Repositorys
- Credentials für jeden Lauf von einem Broker auf der Maschine übergeben
- Eine eigene Kopie des Codes pro Aufgabe, viele Agenten gleichzeitig
Fragen Sie, was Ihre Sicherheitsprüfung fragen wird.
Registrieren Sie sich und wählen Sie den Plan, der zu Ihrer Landschaft passt und dazu, wer abzeichnet.